Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD

Traduction automatique
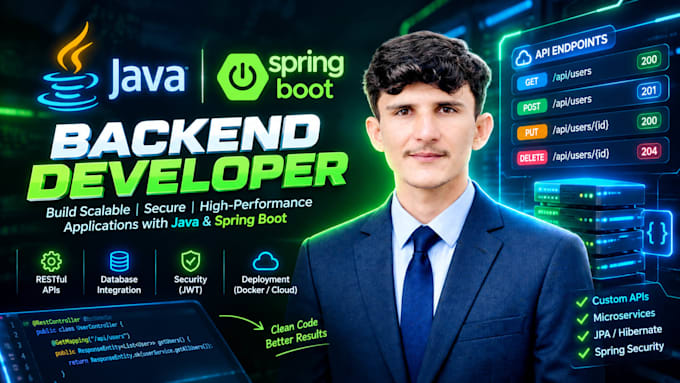
Vous cherchez une API REST sécurisée, performante et adaptée à l'entreprise pour votre application ? Vous êtes au bon endroit !
Un frontend solide ne sert à rien sans un backend puissant et sécurisé. En tant qu'ingénieur backend dédié, je me spécialise dans la création d'API REST propres, évolutives et entièrement optimisées en utilisant Java et Spring Boot pour que vos applications web, applications mobiles, tableaux de bord ou boutiques en ligne fonctionnent parfaitement.
️ Fonctionnalités avancées de backend et d'API que je propose :
Junior Backend Engineer
Langues
Traduction automatique
Traduction automatique
Q1 : Quelle base de données utilisez-vous pour les API Spring Boot ?
A : Je travaille officiellement avec des bases de données relationnelles comme MySQL et PostgreSQL en utilisant Spring Data JPA / Hibernate. Cependant, si votre application nécessite une base NoSQL comme MongoDB, je peux également l’intégrer sans problème.
Q2 : Fournirez-vous une documentation pour les API REST développées ?
A : Oui, absolument ! J’intégrerai Swagger / OpenAPI dans votre application Spring Boot afin que vous puissiez tester les endpoints de manière interactive. De plus, je peux fournir une collection Postman complète pour votre équipe frontend.
Q3 : Pouvez-vous sécuriser mes endpoints avec Spring Security et Social Logins ?
A : Oui. Je peux mettre en place une authentification JWT (JSON Web Tokens) conforme aux standards de l’industrie pour une sécurité sans état, un contrôle d’accès basé sur les rôles (RBAC), et une intégration OAuth2 pour les connexions sociales comme Google, GitHub ou Facebook.
Q4 : Fournissez-vous un support Docker pour le déploiement ?
A : Oui, je le fais ! Je peux conteneuriser votre application Java Spring Boot en créant un Dockerfile propre et en configurant un fichier docker-compose.yml pour gérer la communication entre plusieurs conteneurs (par exemple, Spring Boot + base PostgreSQL).
Q5 : Pouvez-vous intégrer le backend Spring Boot avec mon framework frontend ?
A : Bien que ce service se concentre principalement sur le développement d’API backend, je rédige des endpoints REST propres et standards qui peuvent facilement être intégrés avec n’importe quel framework frontend moderne comme React, Angular, Vue.js ou des applications mobiles.
Q6 : De quoi avez-vous besoin de ma part pour commencer le projet ?
A : Pour commencer, j’ai besoin d’une description claire des exigences de votre application, de la structure de la base de données (si applicable), des rôles utilisateur, ainsi que de tout wireframe ou liste d’API endpoint que vous avez en tête. Merci de me contacter avant de commander pour discuter du flux de travail.
Q : Fournissez-vous une collection Postman pour les tests d'API ?
R : Oui ! Je fournis une collection Postman complète ainsi que la documentation API pour faciliter l'intégration côté frontend.
Q : Pouvez-vous intégrer JWT / Spring Security pour la connexion ?
R : Oui, je mets en place une authentification sécurisée par token (JWT) et un contrôle d'accès basé sur les rôles.