Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Développeur logiciel et sécurité des applications
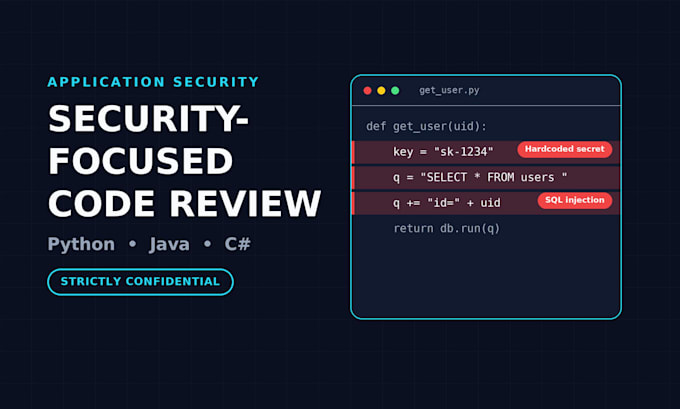
Votre code est-il sécurisé ? Je vous aiderai à identifier les potentielles vulnérabilités et à améliorer la sécurité de votre application.
Je propose des revues de sécurité du code source axées sur Python, Java et C#.
Ce que je peux examiner :
Ce que vous obtiendrez :
Mon objectif est de fournir des retours exploitables que vous pouvez comprendre et utiliser pour améliorer votre code.
Avant de commander :
Veuillez me contacter avec votre langage de programmation, le contexte du projet, la taille approximative du code source et les fichiers ou composants que vous souhaitez faire réviser.
Votre code source sera traité de manière confidentielle et avec soin.

Technologie de développement:
Java
Expertise:
Clean code
•
Autres
Traduction automatique
Quels langages de programmation prenez-vous en charge ?
Python, Java et C#.
Quels types de problèmes de sécurité recherchez-vous ?
Selon le contexte de votre application, je peux examiner la validation des entrées, les risques d’injection, la logique d’authentification et d’autorisation, la gestion des données sensibles, les schémas de codage non sécurisés, la gestion des erreurs et d’autres préoccupations liées à la sécurité.
Que vais-je recevoir à la fin de la revue ?
Vous recevrez un rapport structuré de revue comportant les constats identifiés, des références de code pertinentes, des descriptions, les impacts potentiels, des estimations de gravité le cas échéant et des recommandations concrètes de remédiation. Des captures d’écran annotées peuvent aussi être incluses lorsque utile.
Révisez-vous des applications entières ou seulement des fichiers spécifiques ?
L’étendue de la revue dépendra du package que vous choisissez. Les packages imposent des limites sur la taille du code source pertinent et le nombre de fichiers. Veuillez me contacter avant de commander pour confirmer l’étendue.
Dois-je fournir le code source ?
Oui. Vous devez fournir les fichiers du code source pertinents et tout contexte technique nécessaire.
Pouvez-vous réviser du code généré par l’IA ?
Oui. Le code généré par l’IA peut être révisé selon la même approche axée sur la sécurité que pour le code source. La revue se concentre sur les vulnérabilités potentielles, les hypothèses dangereuses et les problèmes de mise en œuvre dans le cadre convenu.
Allez-vous corriger les vulnérabilités identifiées ?
Non, le service standard se concentre sur l’identification et l’explication des problèmes de sécurité. La mise en œuvre des corrections n’est pas incluse, bien que des exemples de bonnes pratiques puissent être fournis dans le rapport.
Pouvez-vous garantir que mon application est sécurisée après la revue ?
Non. Une revue de code source comporte des limites inhérentes et ne peut garantir que toutes les vulnérabilités seront identifiées ou qu’une application est complètement sécurisée. Les résultats dépendent du code fourni, du contexte et de l’étendue de la revue.
Utilisez-vous des outils d’IA pour analyser ou traiter mon code source ?
Je ne soumets pas, ne télécharge pas et ne partage pas votre code source avec des outils ou services IA externes. Toutes les revues de code sont effectuées manuellement, garantissant que votre code propriétaire n’est pas exposé à des plateformes d’IA tierces via mon processus de revue. Votre code source reste confidentiel tout au long de l’évaluation.