Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
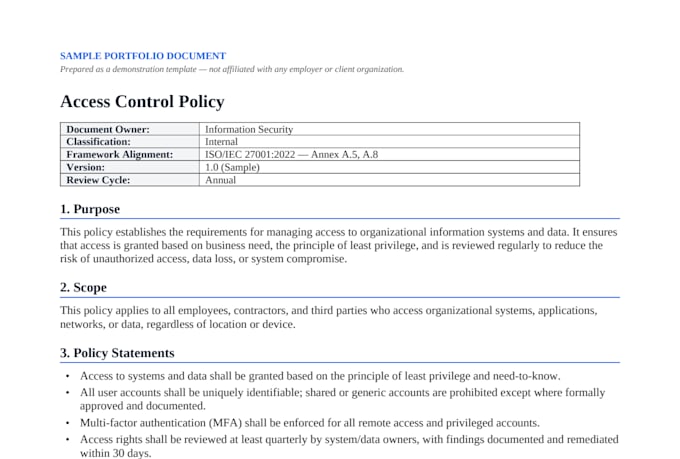
Création de politiques de sécurité ISO 27001, d’évaluations des risques et de documentation GRC
J’aide les particuliers, les startups et les petites entreprises à élaborer une documentation de sécurité claire et prête pour l’audit, sans le coût d’un cabinet de conseil complet.
En tant que professionnel de la sécurité de l’information travaillant dans un rôle de sécurité gouvernementale, j’ai une expérience pratique dans le développement de politiques conformes à ISO 27001, les évaluations des risques de menace (TRA), les analyses d’impact sur l’activité (BIA) et les revues de risques des fournisseurs ou tiers. Je mets cette même rigueur dans chaque projet que j’entreprends ici.
Ce que je peux aider à réaliser :
Chaque livrable est personnalisé selon votre organisation, pas un modèle générique avec votre nom collé dessus. Je poserai quelques questions rapides au début pour m’assurer que la documentation correspond bien à la façon dont votre entreprise fonctionne.
Contactez-moi avant de commander si vous n’êtes pas sûr du package qui correspond à vos besoins, ou si vous avez des exigences de conformité spécifiques (SOC 2, PCI-DSS, etc.) que je devrais connaître.