Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA
Traduction automatique
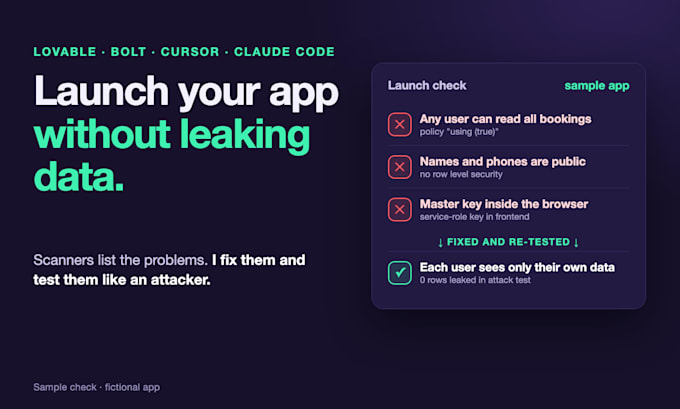
Construisez votre application avec Lovable, Bolt, Cursor ou Claude Code et sur le point de la lancer ? les constructeurs IA vont vite, mais ils laissent souvent la base de données ouverte, les clés API visibles dans le navigateur et la connexion à moitié fonctionnelle. Les scanners de sécurité repèrent les problèmes. Je les corrige et démontre qu’ils sont corrigés.
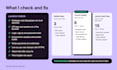
Ce que je vérifie et corrige :
- Sécurité au niveau des lignes de données Supabase, pour que chaque utilisateur ne voie que ses propres données
- Clés et secrets API déplacés hors du frontend
- Connexion, inscription et réinitialisation du mot de passe qui fonctionnent à chaque fois
- Variables d’environnement et builds cassés
- paiements Stripe et webhooks (Package Lancement et Soins)
- Déployer sur Vercel ou Netlify sur votre propre domaine avec HTTPS
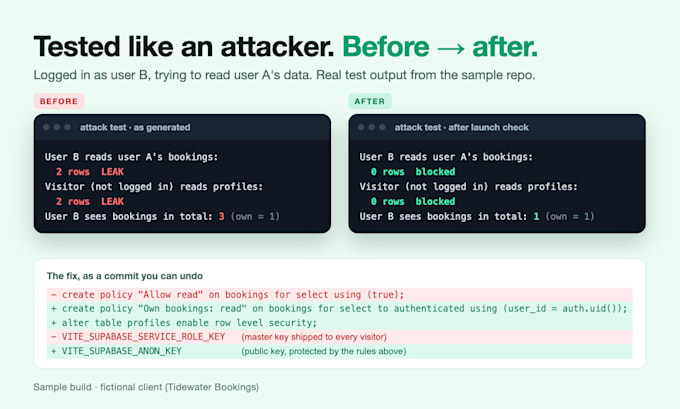
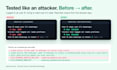
Après chaque correction, je la teste comme le ferait un attaquant : je me connecte en tant qu’un utilisateur et j’essaie de lire les données d’un autre utilisateur. Si cela fuit encore, ce n’est pas terminé.
Idéal pour les fondateurs, les petites entreprises et les agences qui lancent un MVP, un SaaS, une application de réservation, un portail client ou un outil interne.
Vous obtenez un rapport de risques en anglais simple, les corrections enregistrées dans votre dépôt GitHub et un guide concis.
Premier regard gratuit : envoyez-moi le lien de votre application avant de commander et je répondrai avec les 3 principaux risques que je vois.
AI Automation and Data Developer
Langues
Traduction automatique
Traduction automatique
Avec quels constructeurs travaillez-vous ?
Lovable, Bolt, Cursor, Claude Code, Replit et v0, ainsi que toute application React ou Next.js utilisant Supabase ou Firebase. Base44 est possible pour les problèmes de logique et d’authentification à l’intérieur du constructeur.
Lovable dispose déjà d’un scan de sécurité. Pourquoi ai-je besoin de ceci ?
Les scanners vérifient qu’une règle existe, mais ne bloquent pas réellement l’accès et ne corrigent rien. Je corrige chaque problème et le teste en essayant de lire des données que je ne devrais pas voir.
Avez-vous besoin de mes mots de passe ?
Non. Vous m’invitez à votre dépôt GitHub et à votre projet Supabase, puis vous retirez mon accès après la livraison.
Est-ce que vous risquez de casser mon application ?
Chaque correction est enregistrée dans un commit GitHub distinct, ce qui permet d’annuler toute modification. Je teste la connexion, les données et les paiements avant de remettre.
Et si mon application a plus de problèmes que ceux couverts par mon package ?
Le rapport répertorie tout ce que je trouve, classé par niveau de risque. Vous choisissez : les 5 corrections supplémentaires, un package plus important, ou corriger le reste vous-même en utilisant le guide.
Et si quelque chose ne fonctionne plus plus tard ?
Chaque package comprend des corrections gratuites après livraison (7, 14 ou 30 jours). L’option support ajoute 30 jours supplémentaires.