Je vais développer et auditer la sécurité de votre application web de bout en bout

A
abdul6nafay
A
abdul6nafay
Abdul Nafay
Certaines informations ont été traduites automatiquement.

À propos de ce service

Traduction automatique

Votre application présente des vulnérabilités. La plupart des fondateurs ne s’en rendent compte qu’une fois qu’il est trop tard.

Je conçois des applications web sécurisées et performantes, et je pénètre dedans pour mon métier.

En tant que chercheur en cybersécurité et développeur full-stack, j’offre ce que la plupart des freelances ne peuvent pas : j’écris le code ET je l’audite pour détecter les exploits. Cela signifie que vous obtenez une application construite correctement dès le départ, et non corrigée après une faille.

Ce que j’apporte à votre projet :

  • Chercheur en sécurité vérifié par HackerOne (divulgation PCI DSS de Mastercard)
  • Co-auteur d’un cadre de cybersécurité publié par IEEE (ATHENA)
  • Développement full-stack avec Next.js, Thre
    e.js, FastAPI & Flask
  • Fondateur de Nocturne Systems, une entreprise technologique mondiale opérant au Pakistan, à Singapour et aux Émirats arabes unis

Ce que je fournis :

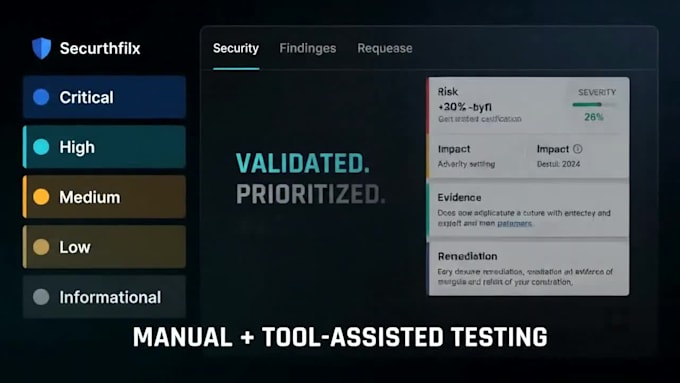
  • Tests d’intrusion manuels et automatisés sur des applications web
  • Évaluation des vulnérabilités selon le Top 10 de l’OWASP avec plan de remédiation
  • Applications web full-stack sécurisées construites avec des frameworks modernes
  • Rapports professionnels que vous pouvez présenter à votre conseil d’administration, à vos investisseurs ou à votre équipe de conformité

Avec qui je travaille :

Startups. Fondateurs de SaaS. PME. Agences ayant besoin de services de sécurité en marque blanche. Si vous êtes sérieux à l’idée de lancer quelque chose qui ne sera pas facilement déchiqueté, discutons-en.

Ce n’est pas l’option la moins chère.

Découvrez Abdul Nafay

Abdul Nafay

Penetration Tester Red, Blue and Purple Team Security

  • DePakistan
  • Membre depuisfévr. 2022
  • Temps de réponse moy.1 heure
  • Langues

    Anglais, Ourdou
Hello! I am Abdul Nafay Sarmad, a cybersecurity professional specializing in Red, Blue, and Purple team operations. I work across offensive testing, defensive monitoring, and integrated security strategies—covering penetration testing, threat hunting, SIEM, incident response, and adversary emulation. With expertise in securing networks, cloud, and SaaS platforms, I focus on building resilient systems and bridging offensive and defensive insights. I also create cybersecurity content to simplify complex concepts for professionals and learners.

Traduction automatique

Mon portfolio