Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
Votre API divulgue-t-elle des données ou autorise-t-elle l’accès à des éléments auxquels elle ne devrait pas accéder ? Découvrez-le avant que quelqu’un d’autre ne le fasse.
Je teste les API REST et GraphQL pour de réelles failles de sécurité et vous fournis un rapport clair sur lequel vos développeurs pourront agir.
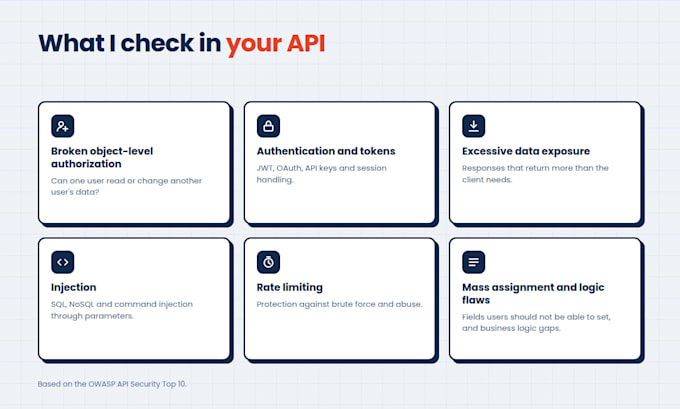
CE QUE JE Vérifie
- Autorisation au niveau d’objet cassée (un utilisateur peut-il accéder aux données d’un autre utilisateur ?)
- Authentification et gestion des jetons (JWT, OAuth, clés API)
- Exposition excessive de données dans les réponses
- Failles d’injection (SQL, NoSQL, commande)
- Limitation de débit et protection contre les tentatives de brute-force
- Affectation massive et failles de logique métier
CE QUE VOUS OBTENEZ
- Rapport PDF avec les conclusions classées par gravité
- Reproduction pas à pas pour chaque problème
- Recommandations de correction en langage clair
- Retest gratuit après la mise en œuvre descorrectifs (Forfaits Complet et Approfondi)
COMMENT ÇA MARCH
1. Vous envoyez la documentation de l’API (collection Postman, fichier OpenAPI/Swagger ou liste d’endpoints) et des comptes de test.
2. Nous nous mettons d’accord sur le périmètre et la période de test.
3. Je teste en utilisant des techniques manuelles et des outils fiables.
4. Vous recevez le rapport et je réponds à vos questions.
Je teste uniquement les API que vous possédez ou pour lesquelles vous êtes autorisé à tester, dans un environnement de pré-production lorsque cela est possible. Vos résultats restent strictement confidentiels.
Envoyez-moi un message avant de commander pour les API volumineuses ou complexes.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Cybersecurity Professional
Langues
Traduction automatique