Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur sécurité réseau cloud, ingénieur SOC, hacker éthique
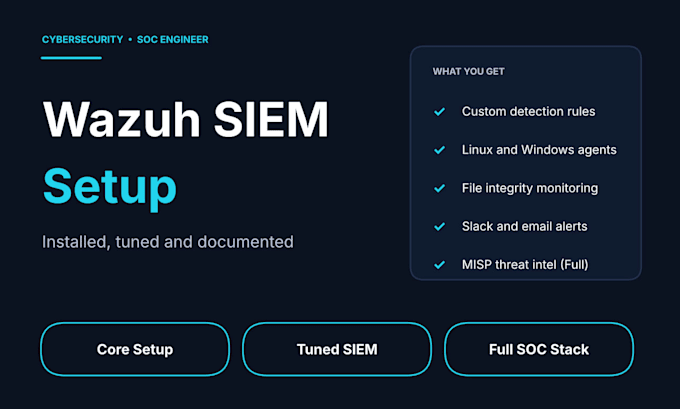
Vous avez besoin d’un SIEM qui génère réellement des alertes utiles ? Je conçois et exploite des SOC en production et je déploierai Wazuh pour vous de la bonne manière : configuré, ajusté et documenté.
CE QUE VOUS OBTIENEZ
CE QUE JE VOUS DEMANDE
Un serveur Linux (Ubuntu ou équivalent), un accès distant et une liste des systèmes que vous souhaitez surveiller.
COMMENT CELA FONCTIONNE
Envoyez-moi un message avant de commander avec votre environnement et vos objectifs. Je confirmerai le bon forfait, puis livrerai selon le calendrier avec la documentation.
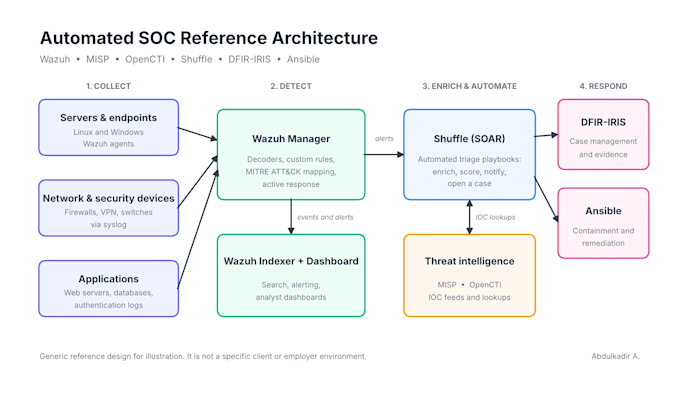
Le kit SOC complet ajoute l’intégration des logs du pare-feu, l’intelligence sur les menaces MISP et une réponse automatisée.
Serveur:
Serveur privé virtuel
•
Serveur windows
•
Autres
Système opérateur:
Windows
•
Linux
Traduction automatique
Quels systèmes prenez-vous en charge ?
Serveurs Linux Ubuntu, Debian et basés sur RHEL, avec agents pour les machines Linux et Windows.
Avez-vous besoin d’accéder à mes systèmes ?
Réservé au serveur Wazuh et aux machines recevant des agents, via un accès temporaire que vous pourrez révoquer ensuite. N’envoyez jamais de mots de passe dans le chat.
S'agit-il d'une surveillance continue ?
Non, ce service comprend la mise en place et la remise. Contactez-moi si vous avez besoin d’un support continu.