Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur sécurité réseau cloud, ingénieur SOC, hacker éthique
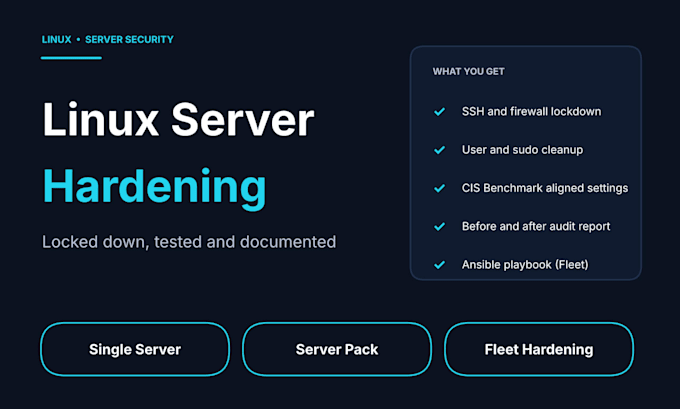
Votre serveur Linux est-il configuré par défaut ? En tant qu’ingénieur SOC, je sais ce que les attaquants tentent en premier. Je le verrouillerai, vérifierai que rien ne se casse et vous fournirai un rapport clair avant/après.
CE QUE JE FAIS
SYSTÈMES SUPPORTÉS
Serveurs basés sur Ubuntu, Debian et RHEL (Rocky, AlmaLinux, CentOS).
MODE D’EMPLOI
Envoyez-moi d’abord un message avec votre configuration. Je travaille dans une fenêtre de maintenance ou sur une copie afin que vos services restent actifs, et j’explique chaque changement que je réalise.
Les packs supérieurs ajoutent plus de serveurs, un playbook Ansible réutilisable et un appel de transmission.
Système opérateur:
Linux
Traduction automatique
Le renforcement va-t-il perturber mes services ?
Je travaille dans une fenêtre de maintenance ou sur une copie, j’effectue les changements par petites étapes et je teste après chaque étape. Si une modification risque de tout faire craquer, je demande d’abord l’accord.
De quel accès avez-vous besoin ?
Accès SSH avec sudo, en utilisant des identifiants temporaires ou des clés que vous pouvez révoquer ensuite. Ne jamais envoyer de mots de passe en chat.
Pouvez-vous garantir que mon serveur sera sécurisé ?
Personne ne peut garantir cela. Vous obtenez une configuration renforcée qui ferme les voies d’attaque les plus courantes, accompagnée d’un rapport montrant exactement ce qui a changé.
