Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Traduction automatique
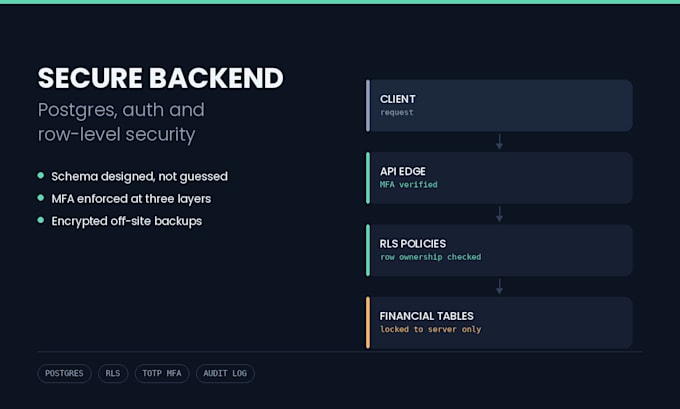
La plupart des projets Supabase que l'on me demande d'examiner ont la même faille : la sécurité au niveau des lignes est activée, mais les politiques permettent à tout utilisateur connecté de lire des lignes qui ne lui appartiennent pas. Cela fonctionne en test car tout le monde teste avec un seul compte.
Je construis la couche de données correctement dès la première fois.
Ce qui est inclus :
Je suis responsable de la couche de données et de sécurité d'une plateforme B2B en production : schéma Postgres, modèle RLS, authentification multi-facteur appliquée dans l'application, dans les politiques et à la limite de l'API, et tables financières verrouillées contre les écritures client. Plus de 3000 tests.
Envoyez-moi votre schéma ou projet actuel et je vous dirai ce que je changerais.
Full Stack Developer, Arabic and Hebrew RTL and AI Integration
Langues
Traduction automatique
