Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Testeur en pénétration d’applications web, sécurité API, chasseur de bugs
Pourquoi devrions-nous collaborer ?
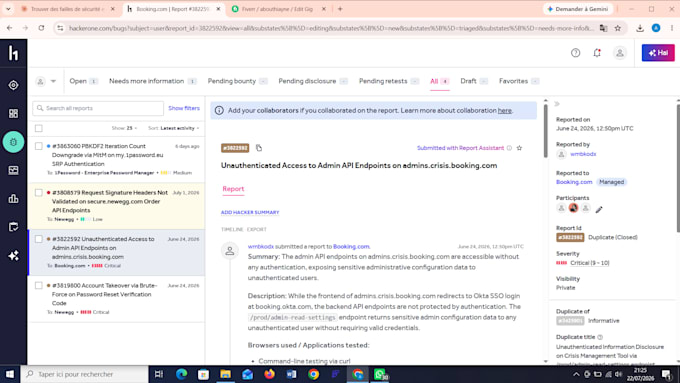
1. Je suis un chercheur en sécurité avec des rapports vérifiés sur HackerOne pour Booking.com, Newegg et 1Password.
2. Je teste votre application manuellement comme un vrai attaquant, pas seulement avec des scanners automatisés.
Envoyez-moi l’URL de votre site web et l’autorisation pour effectuer le test.
Je vous fournirai :
- Une évaluation complète de la sécurité de votre application web
- Des tests des points d’API pour détecter des failles d’authentification et de contrôle d’accès
- Des tests de vulnérabilités de la logique métier
- Un rapport PDF professionnel avec des évaluations de gravité
- Des recommandations étape par étape pour la correction
Outils : Burp Suite, Kali Linux, tests manuels.
Si vous avez des questions, je vous invite à me contacter avant de commander.

Traduction automatique
De quoi avez-vous besoin de ma part pour commencer les tests ?
J’ai besoin de l’URL de votre application, des identifiants de compte de test si applicable, et d’une autorisation écrite pour effectuer le test de sécurité.
Votre test endommagera-t-il mon site ou mes données ?
Non. J’utilise des méthodes de test non destructives. Je repère les vulnérabilités et je les documente sans causer de dommages à votre application ou à vos données.
Que vais-je recevoir à la fin ?
Un rapport PDF professionnel avec toutes les vulnérabilités trouvées, des évaluations de gravité, des captures d’écran comme preuve, et des instructions étape par étape pour corriger chaque problème.
Combien de temps dure le test de sécurité ?
Un scan de base prend 3 jours, un audit complet 7 jours, et un test de pénétration approfondi 14 jours, selon la taille de votre application.