Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Spécialiste en cybersécurité, sécurité web et tests d'intrusion
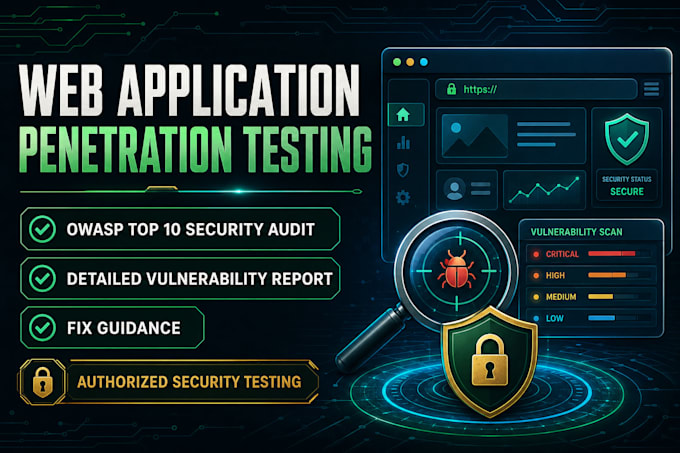
Bienvenue sur mon service professionnel de test d'intrusion d'applications web et d'évaluation des vulnérabilités !
Vous vous inquiétez de la sécurité de votre application web ? Je réaliserai un audit de sécurité complet et un test d'intrusion afin d’identifier les vulnérabilités avant que les hackers ne les exploitent.
Ce que je propose :
Pourquoi me choisir ?
Note : merci de me contacter avant de passer commande pour discuter de la portée de votre projet et des exigences de sécurité spécifiques.
Appareil:
Ordinateur
•
Ordinateur portable
•
Serveur
•
Routeur
Système opérateur:
Windows
•
Linux
Traduction automatique
De quoi avez-vous besoin pour commencer ?
J’ai besoin de l’URL/IP de votre site, d’une autorisation/permission écrite pour tester, et des identifiants de connexion (si le test se fait derrière une authentification).
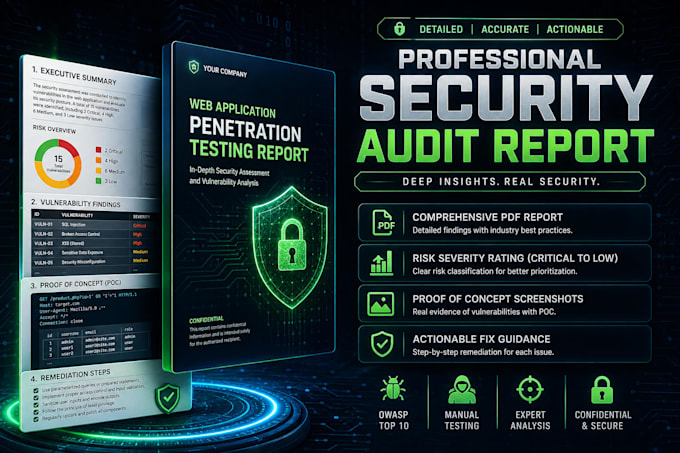
Recevrai-je un rapport d’audit de sécurité détaillé ?
Oui, vous recevrez un rapport PDF complet détaillant les vulnérabilités découvertes, les niveaux de sévérité, la PoC (Proof of Concept) et les correctifs recommandés.
Corrigez-vous les vulnérabilités découvertes ?
Je fournis des conseils de remédiation étape par étape dans le rapport pour votre développeur. Si vous souhaitez que je les corrige directement, je propose des services de correction à partir de 30 $ (selon la complexité).
Que faut-il lorsque je vous engage pour corriger les vulnérabilités ?
Pour la correction ou le patch, j’aurai besoin d’un accès temporaire développeur, tel que cPanel, FTP/SFTP, SSH, ou accès au dépôt de code (GitHub/GitLab).
La correction ou le test affectera-t-elle mon site vivant ?
Je réalise les tests d'intrusion en toute sécurité afin d’éviter les interruptions. Pour la correction, je recommande de disposer d’un environnement de staging ou de test pour patcher le code en sécurité avant de mettre à jour votre site actif.