Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Développeur Backend et DevOps, sécurité des serveurs Linux et Cloudflare
Votre serveur Linux est-il exposé aux tentatives de connexion par force brute et aux bots ? Je le verrouillerai avec une liste de contrôle claire et testée, sans perturber vos applications en cours d’exécution.
Ce que je fais :
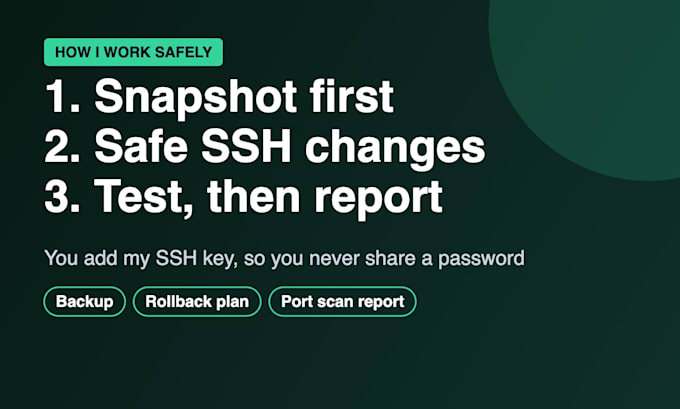
Comment je maintiens la sécurité de votre serveur pendant que je travaille : je demande d’abord une capture d’écran ou une sauvegarde, je garde une seconde session SSH ouverte lors de la modification des règles SSH et du pare-feu, puis je teste la nouvelle connexion avant de tout fermer. Vous ne m’envoyez jamais votre mot de passe : vous ajoutez ma clé SSH publique et vous la retirez une fois le travail terminé.
Vous obtenez un bref rapport des modifications, avec un relevé des ports ouvert avant et après.
Compatible avec Ubuntu et Debian sur n’importe quel VPS : Hetzner, DigitalOcean, AWS EC2, Linode, Contabo et d’autres.
Veuillez me contacter avant de commander avec le système d’exploitation de votre serveur et les applications qu’il exécute.
Système opérateur:
Linux
Traduction automatique
Mon site Web va-t-il tomber en panne ?
Pas de période d’indisponibilité planifiée pour la plupart des tâches. Si un redémarrage est nécessaire pour les mises à jour, je convient de l’heure avec vous au préalable.
De quel accès avez-vous besoin ?
Un utilisateur sudo. Vous ajoutez ma clé SSH publique, vous ne partagez donc jamais un mot de passe, et vous retirez la clé après livraison.
Et si quelque chose ne va pas ?
Je travaille avec une sauvegarde ou une capture et je laisse une deuxième session SSH ouverte, afin que toute modification puisse être annulée. L’accès console via votre fournisseur d’hébergement constitue la solution de repli finale.
Prise en charge des serveurs Windows ou cPanel ?
Non. Ce service couvre les serveurs Ubuntu et Debian sans cPanel. Envoyez-moi un message si vous avez le moindre doute.
S’agit-il d’un test de pénétration ?
Non. Il s’agit d’un durcissement : sécurisation des paramètres de votre serveur. Ce n’est pas un test d’intrusion ni un audit de sécurité complet.