Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Architecte en sécurité cloud et responsable conformité
Bienvenue chez AETHER-X Security Labs !
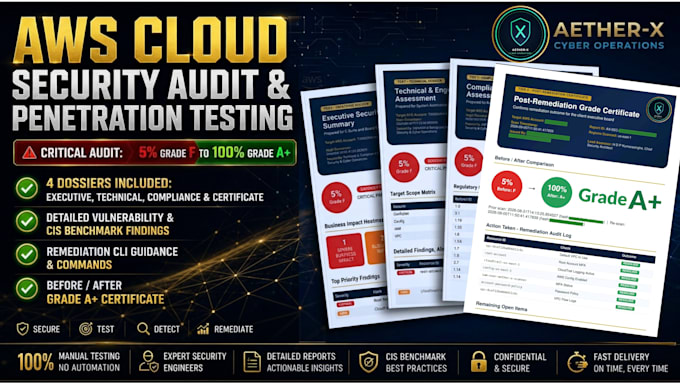
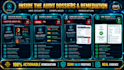
Plus de 80 % des violations de la sécurité cloud proviennent de rôles IAM mal configurés, de buckets S3 trop permissifs et de groupes de sécurité exposés. AETHER-X propose des audits de sécurité AWS de niveau entreprise, des VAPT et des évaluations de conformité pour sécuriser votre infrastructure avant que des acteurs malveillants ne l'exploitent.
Ce que vous obtenez (livré via un système de dossier à 4 niveaux) :
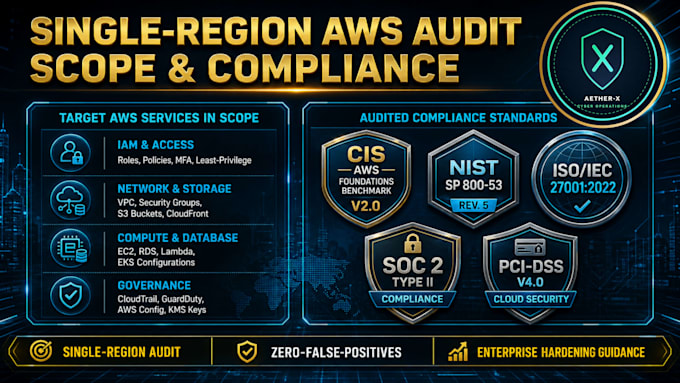
Ce que nous auditions :
Pourquoi choisir AETHER-X Security ?
_ojrdzn.jpg)
_w2ve3n.jpg)
Fournisseur de services cloud:
Amazon Web Services
Expertise:
Configuration
•
Autres
Traduction automatique
Quelles informations dois-je fournir pour commencer l'audit de sécurité ?
Nous aurons besoin d'un accès IAM en lecture seule ou de configurations d'évaluation de sécurité pertinentes. Des instructions détaillées seront fournies une fois la commande lancée.
Le test de pénétration impactera-t-il mes systèmes en production en direct ?
Non. Nous utilisons des méthodes de test non destructives et sûres conçues pour identifier les vulnérabilités sans interrompre vos opérations quotidiennes.
Proposez-vous une assistance pour corriger les vulnérabilités découvertes ?
Oui ! Chaque rapport inclut des instructions claires étape par étape pour la remédiation. Des options de retest et de vérification sont également disponibles dans nos packages supérieurs.