Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Architecte sécurité Cloud axé sur AWS et l’edge Cloudflare
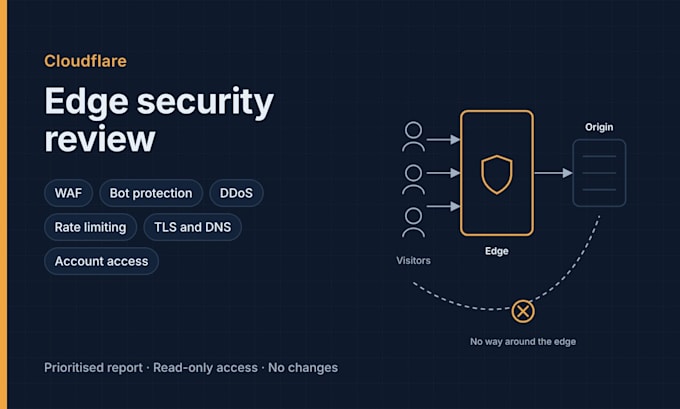
Une revue de sécurité de votre configuration Cloudflare par un architecte sécurité.
Ce que je passe en revue, selon votre plan :
Ce que vous obtenez : un rapport avec un résumé d’une page, des constatations classées par niveau de risque et ce que chacun signifie pour votre entreprise, ainsi que des étapes claires pour les corriger.
Accès en lecture seule, aucune modification de votre configuration, aucun temps d’arrêt.
Non inclus : modifications de configuration (voir mon service de durcissement), code applicatif, tests de pénétration.
Fournisseur de services cloud:
Autres
Traduction automatique
Qu'est-ce que je reçois exactement ?
Un rapport au format PDF : un résumé d’une page en anglais simple, puis chaque constat avec son niveau de risque, ce que cela signifie pour votre activité et comment le corriger. Les ordres de durcissement incluent également un journal des modifications listant chaque changement et comment le réverser.
Quel accès est nécessaire et est-ce sécurisé ?
Accès en lecture seule pour les audits, rédigé avec des instructions étape par étape que je vous envoie. Je ne demande jamais de mots de passe, d’accès root ou de connexions personnelles, et vous pouvez retirer mon accès dès que le travail est terminé.
Quel forfait dois-je choisir ?
Cloudflare : choisissez le paquet qui correspond à votre plan, affiché dans votre tableau de bord Cloudflare. AWS : comptez vos comptes et les applications en scope. Si vous n’êtes pas sûr, envoyez-moi un message et je vous recommanderai une option.
Cela entraînera-t-il une interruption de service ?
Les audits sont en lecture seule et ne modifient rien. Pour le durcissement, chaque changement est convenu avec vous au préalable et appliqué par étapes, et tout ce qui pourrait bloquer les utilisateurs réels est introduit progressivement.
Quand commence le délai de livraison ?
Lorsque vos exigences et l’accès sont en place. Si l’accès est retardé, je demanderai une courte extension plutôt que de précipiter le travail.
Réalisez-vous des tests de pénétration ?
Non. J’examine et améliore la configuration et l’architecture. Je n’attaque ni n’exploite pas vos systèmes.
Pouvez-vous résoudre les problèmes que vous rencontrez ?
Oui, via mes services de durcissement. Si vous commandez un durcissement dans les 30 jours suivant un audit, je crédite la moitié du prix de l’audit via une offre personnalisée.
Comment gérez-vous mes données ?
Je lis uniquement la configuration, je ne copie jamais vos données commerciales, je garde les conclusions chiffrées et je les supprime 30 jours après livraison. Je peux signer une NDA raisonnable.
Pouvez-vous aider en cas d’incident de sécurité actif ?
Envoyez-moi d’abord un message. Ma capacité à aider dépend de la situation et de ma disponibilité à ce moment-là, je ne peux donc pas garantir les temps de réponse pour les incidents.
Offrez-vous un soutien continu?
Oui. Après un premier projet, je peux proposer un arrangement mensuel pour les revues de configuration et les questions à mesure que votre setup évolue.
