Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Développeur d'applications mobiles Web, IA, sécurité des applications
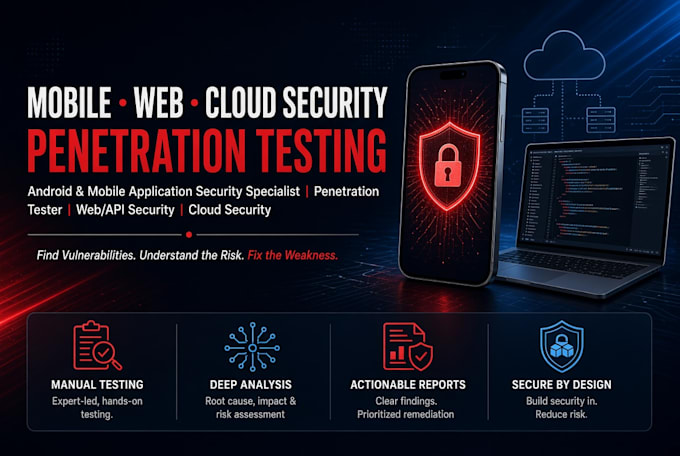
J’effectuerai une évaluation de sécurité autorisée et un test d’intrusion de votre environnement mobile, web, API ou cloud.
Mon objectif est d’identifier les vraies faiblesses de sécurité, de valider les constatations, d’évaluer leur impact potentiel et de fournir des recommandations de remédiation pratiques, et non pas de générer simplement des résultats de scanners automatisés.
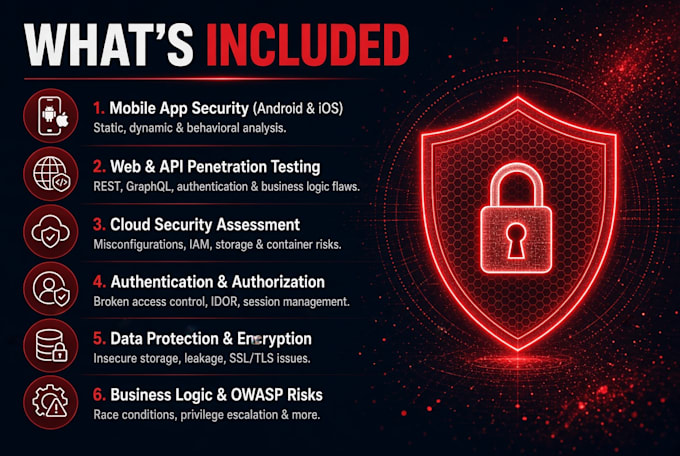
Mon expertise couvre la sécurité des applications Android et mobiles, la sécurité des applications web, la sécurité des API REST/GraphQL, l’évaluation des vulnérabilités et la sécurité du cloud. Ma spécialisation Android/mobile inclut l’analyse d’APK, les tests statiques et dynamiques, les tests d’authentification et d’autorisation, l’évaluation du stockage de données non sécurisé, les contrôles de sécurité des applications et les risques de sécurité mobile. Je réalise également des tests web axés sur OWASP, des tests de sécurité d’API et des évaluations de configuration/hardening du cloud.
Selon le package choisi et la portée convenue, vous recevrez un rapport de sécurité structuré contenant des constatations validées, leur gravité, les composants affectés, des preuves, l’impact sur la sécurité et des recommandations de remédiation exploitable.
Toute les tests sont effectués uniquement sur des systèmes et des applications pour lesquels le client possède une autorisation.
Tranche d'âge:
Adolescent
Éducation:
Enseignement secondaire
Appareil:
Linux
•
iPhone
•
Téléphone mobile Android
•
Tablette Android
Langue:
Arabe
•
Anglais
•
Nigérian
Traduction automatique
Que pouvez-vous évaluer ?
Je peux évaluer des applications Android/mobile autorisées, des applications web, des API REST/GraphQL et des environnements cloud sélectionnés. La portée exacte dépend du pack et des objectifs d’évaluation convenus.
Réalisez-vous des tests de pénétration manuels ?
Oui. Des outils automatisés peuvent soutenir l’évaluation, mais les constatations sont examinées et validées plutôt que de s’appuyer uniquement sur les résultats d’un scan automatisé.
Pouvez-vous tester à la fois une application et son API ?
Oui. Une application Android/mobile et son API associée peuvent être évaluées ensemble lorsque cela est inclus dans le package choisi et dans la portée autorisée.
Que vais-je recevoir après l'évaluation ?
Vous recevrez un rapport de sécurité structuré couvrant les constatations identifiées, leur gravité, les composants affectés, les preuves, l’impact potentiel et les recommandations de remédiation.
Pouvez-vous ret tester les vulnérabilités après les avoir corrigées ?
Oui. Le retest de remédiation peut être inclus lorsque cela est précisé dans le package sélectionné ou acheté comme service additionnel.