Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Gouvernance, risque et conformité en cybersécurité et documentation de sécurité


Traduction automatique
Pouvez-vous créer une politique adaptée à mon organisation spécifique ?
Oui. J'adapte le document en fonction du type d'organisation, du secteur d'activité, de l'environnement de travail, des exigences de sécurité et des informations que vous fournissez.
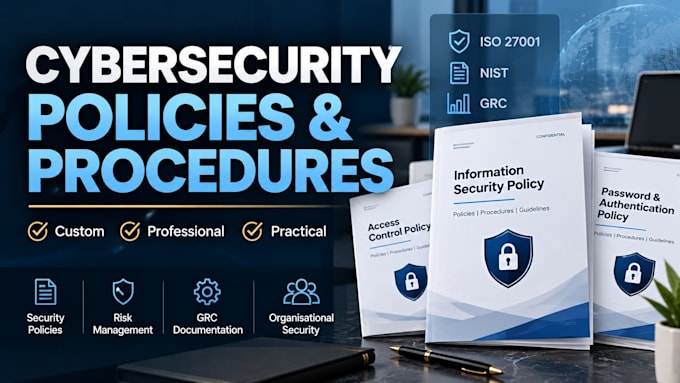
Pouvez-vous aligner les politiques sur ISO 27001 ou NIST ?
Oui. Les politiques pertinentes peuvent être structurées en référence aux exigences ISO 27001 ou NIST. Cela ne constitue ni une certification ni un audit de conformité accrédité.
Quels formats de fichiers vais-je recevoir ?
Vous recevrez un fichier DOCX modifiable et une version PDF de la documentation complétée.
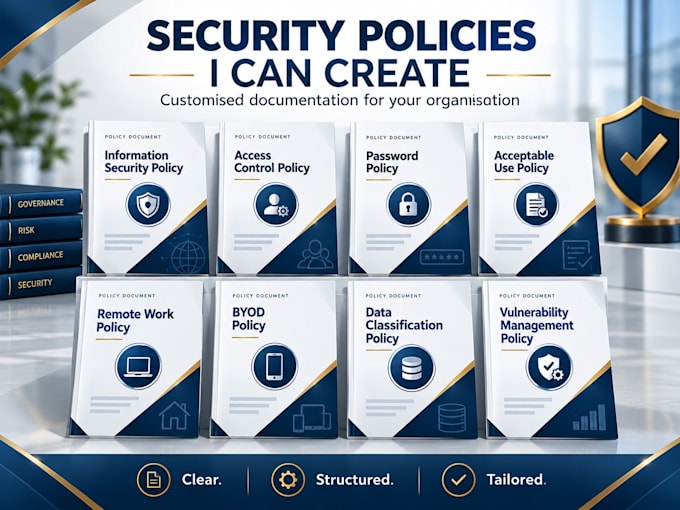
Puis-je demander une politique de cybersécurité qui n’est pas listée ?
Oui. Envoyez-moi le nom de la politique et les exigences avant de commander, et je vous confirmerai si cela correspond à l’étendue du Gig.
Fournissez-vous des conseils juridiques ou garantissez-vous la conformité ?
Non. Ce service offre un soutien à la documentation en cybersécurité. Il ne fournit pas de conseils juridiques, ni de certification, ni de garantie de conformité réglementaire.