Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Expert SPL Splunk, alertes, tableaux de bord, support SOC
Transformez des données de logs brutes en recherches SPL claires et exploitables.
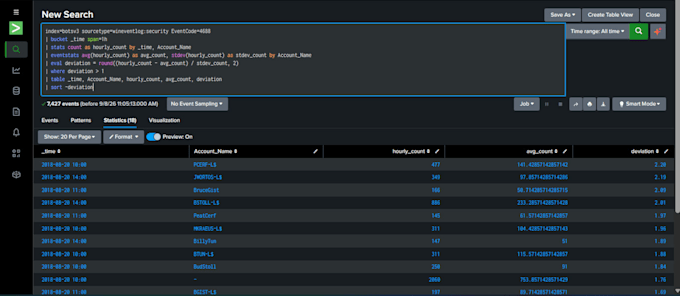
Je rédige et optimise des requêtes SPL pour vous aider à rechercher, filtrer et comprendre de grands volumes de données de logs, que ce soit pour réduire un ensemble de données volumineux à des événements spécifiques, extraire des champs clés ou créer une recherche réutilisable pour une surveillance continue.
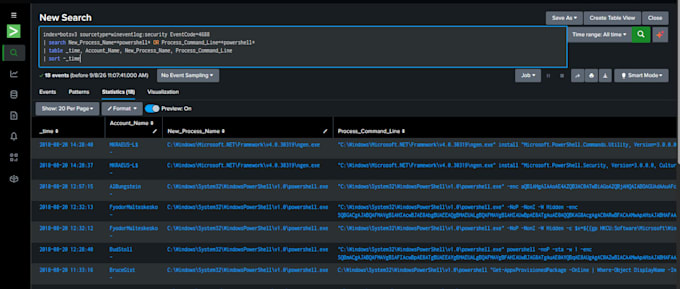
Exemple de mon travail : En utilisant les logs d'événements de sécurité Windows, j'ai créé une recherche pour détecter une activité PowerShell suspecte, en faisant apparaître des événements d'exécution de processus utilisant des drapeaux encodés ou de fenêtres cachées, une technique courante pour dissimuler une activité malveillante. Elle a renvoyé 18 événements pertinents parmi des milliers, allant directement à l'essentiel à investiguer.
Ce que je peux faire :
Avant de commander, préparez :
Transformons vos logs en réponses.
Traduction automatique
Dois-je vous donner accès à mon instance Splunk ?
Oui, ou vous pouvez envoyer des données de logs échantillons/exportés à la place
Avec quelles sources de logs pouvez-vous travailler ?
La plupart des logs standard ingérés dans Splunk, logs de sécurité, événements système, activité des processus, logs réseau, et plus encore
La recherche sera-t-elle utilisable à long terme ou est-ce une utilisation unique ?
Les requêtes Standard et Premium sont conçues pour être réutilisables, pas seulement pour une utilisation ponctuelle.
Pouvez-vous créer des recherches pour la chasse aux menaces, pas seulement pour un filtrage basique ?
Oui, je peux élaborer des recherches autour d'indicateurs spécifiques, de motifs ou de comportements suspects, comme l'exemple PowerShell dans mon service.