Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr


Traduction automatique
Bonjour et bienvenue ! Merci de votre visite.
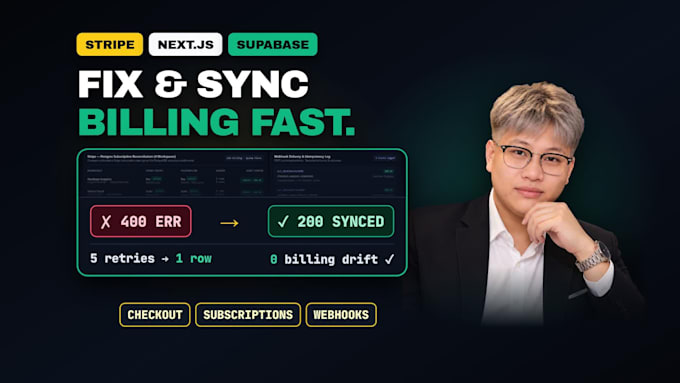
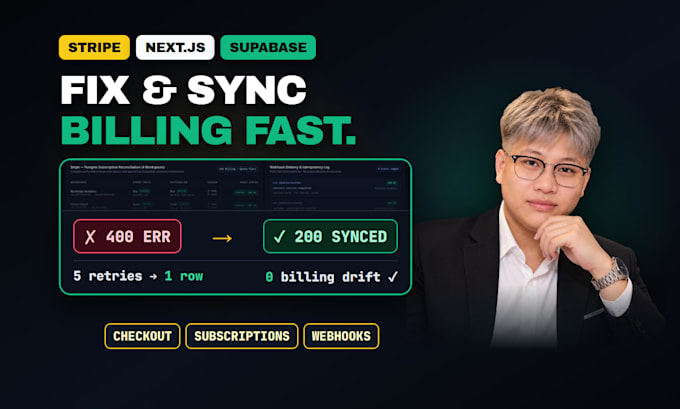
Votre utilisateur a-t-il payé via Stripe et votre application Next.js, React ou Supabase n’a-t-elle jamais mis à niveau son plan ? Observez-vous des erreurs webhook HTTP 400, des lignes en double ou des factures cassées dans Lovable ou Bolt ?
Je lis votre code serveur, vérifie les signatures brutes des webhooks et verrouille chaque événement dans une transaction de base de données, avant et après coupure.
Ce que je corrige et builds :
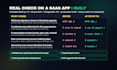
Résultat réel sur une application SaaS que j’ai construite (version production) : webhook HTTP 400 vers 200, 5 tentatives écrivant 1 écriture de registre, 0 clés clients fuites.
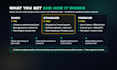
Ce que vous obtenez :
Je ne demande jamais vos mots de passe, clés secrètes en direct ni données de carte.
Vous cherchez quelque chose qui n’est pas listé ici ? Envoyez-moi un message avant votre commande pour une vérification gratuite et une offre personnalisée !
Full Stack Web Developer, Nextjs, Supabase, Stripe and AI Web Apps
Langues
Traduction automatique
Traduction automatique
Qu’est-ce que vous corrigez ou intégrez exactement dans Stripe ?
Je répare les webhooks cassés (erreurs de signature HTTP 400, redirections de middleware 307, nouvelles tentatives en double) et je construis Checkout Stripe propre, Abonnements, Portail de facturation client et synchronisation d entitlements Supabase ou Postgres dans des applications Next.js, React et TypeScript, vérifiée de bout en bout dans l’environnement de test Stripe.
De quoi avez-vous besoin de ma part pour commencer, et qu’est-ce que je ne dois jamais envoyer ?
Invitez-moi dans votre dépôt GitHub (ou envoyez un zip du projet), partagez les étapes du bug ou les règles du plan, et fournissez les clés sandbox Stripe uniquement lorsque nécessaire. Veuillez ne jamais envoyer de mots de passe de compte, de clés secrètes Stripe en direct, de clés de rôle de service Supabase ou de détails réels de cartes clients dans le chat ou le formulaire de commande.
Mon application a été construite avec Lovable, Bolt, Cursor ou Replit. Cela va-t-il ?
Oui, je corrige le code de facturation généré par IA chaque semaine. Les outils IA analysent souvent JSON avant de vérifier les signatures Stripe, sautent les verrous d’événements en double, ou laissent les tables des plans éditables depuis le navigateur. Je corrige le code proprement dans votre dépôt GitHub pour que tout soit correctement synchronisé dans Lovable, Bolt ou Cursor pour vous.
Qu’est-ce qu’un bug dans Basic, et que se passe-t-il si mon périmètre est plus large ?
Un bug correspond à une cause racine unique et clairement identifiée, telle qu’un webhook retournant HTTP 400, une URL de retour cassée ou un seul événement échouant à mettre à jour le plan d’un utilisateur. Si vous avez besoin de plusieurs corrections ou d’une configuration de facturation nouvelle, envoyez-moi un message d’abord : je vérifie votre périmètre dès le départ, n’ajoute jamais de frais surprises et propose une offre personnalisée équitable.
Vos modifications Stripe vont-elles perturber mes connexions ou mes utilisateurs en cours ?
Non. Je travaille sur une branche Git séparée en utilisant des événements Stripe et des comptes de test, sans toucher aux dossiers clients en direct. Avant la livraison, je rejoue les événements Checkout, renouvellement, paiement échoué et annulation, j’effectue les vérifications TypeScript et les builds de production, et je vous montre les preuves avant/après.
Accédez-vous ou stockez-vous les données de paiement ou personnelles de mes clients ?
Jamais. Les numéros de carte restent sur les pages hébergées par Stripe, et je vérifie chaque flux avec des événements sandbox et des identifiants temporaires uniquement. Je n’exporte, ne copie ni ne stocke pas de données réelles des utilisateurs, toutes les clés secrètes restent côté serveur, et je supprime votre copie locale du projet de mon ordinateur juste après la commande.
Offrez-vous une assistance après la livraison ?
Oui. Si quoi que ce soit que j’ai construit ou corrigé cesse de fonctionner comme convenu dans les 7 jours suivant la livraison, je le répare sans coût supplémentaire. Les changements liés à de nouveaux modèles tarifaires, des modifications de code ultérieures, d’autres développeurs ou des ajustements du tableau de bord Stripe ne sont pas couverts, bien que je sois toujours heureux de les examiner d’abord et de proposer une offre équitable.
Qu’est-ce qui n’est pas inclus dans ces trois packages ?
L’approbation KYC du compte Stripe, les frais de traitement ou d’hébergement Stripe, les refontes complètes de l’interface, les conseils en matière de conformité fiscale ou juridique, et les paiements répartis via Stripe Connect multi-fournisseur ne sont pas inclus dans ces packages. Si vous avez besoin d’une facturation à l’usage avec métrologie ou de Stripe Connect, envoyez-moi d’abord un message pour une offre personnalisée.
Comment basculons-nous en douceur du Stripe sandbox vers les paiements en direct ?
Je construis et vérifie chaque Checkout, Portail et événement webhook en sandbox d’abord afin qu’aucune carte réelle ne soit débitée. Lors de la remise, je vous fournis une checklist de transition claire montrant les Live Price IDs, la clé publique et le secret de signature webhook à coller dans vos variables d’environnement d’hébergement en toute sécurité.
Lockez-vous aussi la sécurité Row-Level pour Supabase sur les tables de facturation ?
Oui. Dans Standard et Premium, je m’assure que les clients via le navigateur ne puissent pas modifier leurs colonnes de plan ou de statut et que seuls les webhooks côté serveur vérifiés mettent à jour les droits. Si vous souhaitez une vérification RLS à l’échelle de la base de données pour l’ensemble de votre application, consultez le gig dédié d’audit de sécurité Supabase sur mon profil.