Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD

Traduction automatique
Sécurisation de l'API Node.js et Express : en-têtes de sécurité, limitation du taux, CORS et une analyse de vulnérabilité OWASP ZAP avant et après.
La plupart des applications Node sont livrées sans en-têtes de sécurité, sans limite de taux et avec un CORS ouvert. Rien ne se voit jusqu'à ce qu'une personne force votre login ou scrape votre API. Je comble ces lacunes et le prouve avec une analyse.
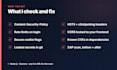
CE QUE JE FAIS
- En-têtes de sécurité avec helmet : CSP, HSTS, protection contre le framing et le sniffing
- Une Content-Security-Policy qui ne casse pas votre application
- Limitation du taux, plus stricte pour la connexion et l'inscription
- CORS verrouillé pour votre vrai frontend
- Flags des cookies : HttpOnly, Secure, SameSite
- Audit des dépendances pour les CVE connus
- Analyse de base OWASP ZAP de votre site en ligne
CE QUE VOUS RECEVEZ
- Corrections intégrées à votre dépôt
- Un rapport en langage simple sur ce qui a été exposé et ce qui a changé
PORTFOLIO : L'API Express de GameVerse utilise helmet avec une CSP personnalisée, des limites de taux globales et spécifiques à la connexion, et une analyse ZAP à chaque déploiement.
Envoyez-moi votre URL. Je vous dirai ce que je vois avant de commander.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Reliable Web Development and Cybersecurity Support for Your Projects
Langues
Traduction automatique
Traduction automatique
S'agit-il d'un test de pénétration ?
Non. Il s'agit d'une analyse automatisée plus le renforcement des lacunes courantes. Un vrai pentest est manuel et coûte beaucoup plus cher, et je ne vais pas le présenter comme tel.
Une CSP va-t-elle casser mon site ?
Une CSP mal configurée le fera. Je commence en mode rapport seul, je corrige ce qu'il signale, puis je l'applique, pour que rien ne casse en production.
Mon application n'est pas Express. Pouvez-vous quand même aider ?
Le scan Basic fonctionne sur n'importe quel site web. Les corrections concernent Node et Express. Pour Django, FastAPI ou Next.js, contactez-moi d'abord.
Pouvez-vous aussi mettre Cloudflare devant ?
Oui. Ajoutez l'option WAF de Cloudflare : je configure le WAF et SSL, et je verrouille votre serveur pour qu'il n'accepte que le trafic de Cloudflare, ce qui cache votre IP d'origine.


