Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Support fiable en développement web et cybersécurité pour vos projets
Pipeline CI/CD GitHub Actions qui teste, scanne et déploie votre application à chaque push, et bloque le déploiement si quelque chose échoue.
La plupart des pipelines se contentent de construire et déployer. Je crée des pipelines DevSecOps, où chaque push doit passer des contrôles de sécurité avant d’atteindre la production.
CE QUE JE METS EN PLACE
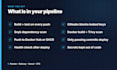
- Workflow GitHub Actions : installation, lint, test, build
- Scan de secrets Gitleaks, pour qu’une clé API divulguée fasse échouer la build
- Scan des dépendances avec Snyk ou npm audit
- Construction d’image Docker avec scan CVE Trivy
- Push vers Docker Hub ou GitHub Container Registry
- Déploiement sur Render, Railway, Vercel ou un VPS, lié au commit validé
- Vérification de santé confirmant que la nouvelle version est bien en ligne
CE QUE VOUS OBTENEZ
- Fichiers de workflow commités dans votre repo
- Secrets dans GitHub Secrets, jamais dans le code
- Un guide rapide pour lire et relancer le pipeline
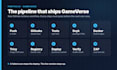
PORTFOLIO : ma plateforme GameVerse est déployée via ce pipeline précis. Elle exécute Gitleaks, Snyk, Docker, Trivy, un déploiement Render sécurisé, puis un scan OWASP ZAP du site en ligne.
Envoyez-moi votre repo et où il doit être déployé. Je vous dirai ce dont vous avez besoin avant de commander.
Traduction automatique
Mon application doit-elle être dockerisée d’abord ?
Pas pour Basic. Standard et Premium construisent une image, donc si vous n’avez pas encore de Dockerfile, commandez mon service Dockerfile en même temps ou contactez-moi pour un devis combiné.
Les scans de sécurité vont-ils faire échouer mon build ?
Seulement si des vulnérabilités dépassent un seuil que nous avons défini, comme des CVE critiques. Je ne vous submergerai pas de notifications, et j’explique chaque vulnérabilité sur laquelle je gate.


