Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur IA
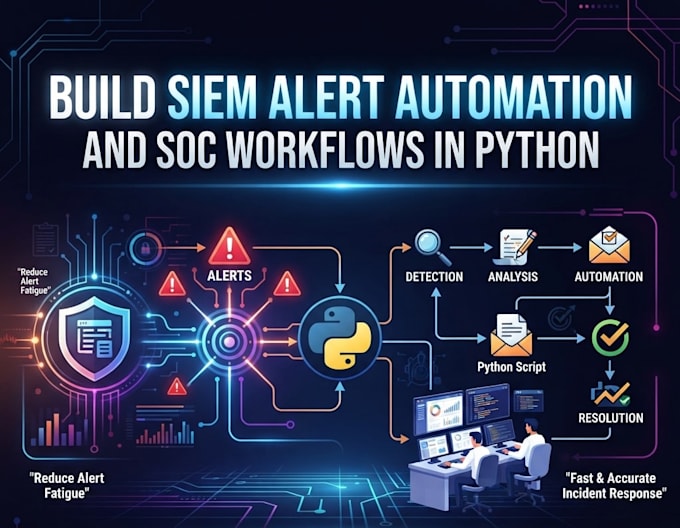
Je crée des automatisations Python qui connectent votre SIEM directement à votre flux de réponse, pour le tri des alertes, l’analyse des logs et l’enrichissement en renseignement sur les menaces, intégrés à Splunk ou Sentinel afin que vos analystes n’aient plus à faire manuellement ce qu’un script peut réaliser en quelques secondes.
Ce que je réalise :
Je travaille spécifiquement avec Splunk et Sentinel. Si votre environnement utilise un autre SIEM, contactez-moi d’abord. Je préfère confirmer la compatibilité avant de commencer plutôt que de prendre un travail que je ne pourrais pas réaliser efficacement.
Contactez-moi avant de commander avec votre plateforme (Splunk/Sentinel), le flux de travail précis que vous souhaitez automatiser, et une estimation du nombre d’alertes/logs traités par jour. C’est la différence entre le scope Basic et le scope Standard.


Traduction automatique
Avec quelles plateformes SIEM travaillez-vous ?
Splunk et Sentinel, précisément. Si vous utilisez Wazuh, QRadar, Elastic ou une autre plateforme, envoyez-moi un message avant de commander pour que nous puissions confirmer si je suis la bonne personne — je préfère refuser un travail qui ne correspond pas plutôt que de livrer quelque chose à moitié fonctionnel.
Dois-je fournir des clés API ou un accès SIEM ?
Oui, pour la mise en œuvre. Je vous guiderai pour utiliser des variables d’environnement ou des identifiants temporaires avec un scope limité, afin que vous ne donniez pas un accès permanent.
Quelle est la différence entre Standard et Premium ?
Standard automatise un pipeline d’alerte à action sur une seule plateforme. Premium relie plusieurs systèmes — SIEM, renseignement sur les menaces et gestion des tickets/SOAR — avec en plus une cartographie MITRE ATT&CK. Si vous n’êtes pas sûr de ce dont vous avez besoin, envoyez-moi votre workflow et je vous dirai franchement.
Pouvez-vous aider à l'automatisation de la conformité ?
Oui — collecte automatisée de preuves pour la préparation aux audits ISO 27001 et SOC 2. Ce n’est pas un service d’audit ou de certification complet ; cela automatise la collecte de preuves, pas l’audit lui-même.
Dans quel langage développez-vous ?
Principalement en Python, avec Bash ou PowerShell si le système cible le nécessite (par exemple, sources de logs sous Windows).
De quoi avez-vous besoin de ma part pour commencer ?
Votre plateforme SIEM, l’alerte ou le workflow spécifique que vous souhaitez automatiser, et des exemples de logs ou d’alertes (anonymisés, cela suffit) pour que je puisse construire en fonction de la structure réelle plutôt que de deviner votre schéma.