Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Spécialiste en laboratoire SOC et SIEM
Vous souhaitez créer un laboratoire SOC/SIEM entièrement fonctionnel pour la formation, l’apprentissage ou la démonstration à des clients ?
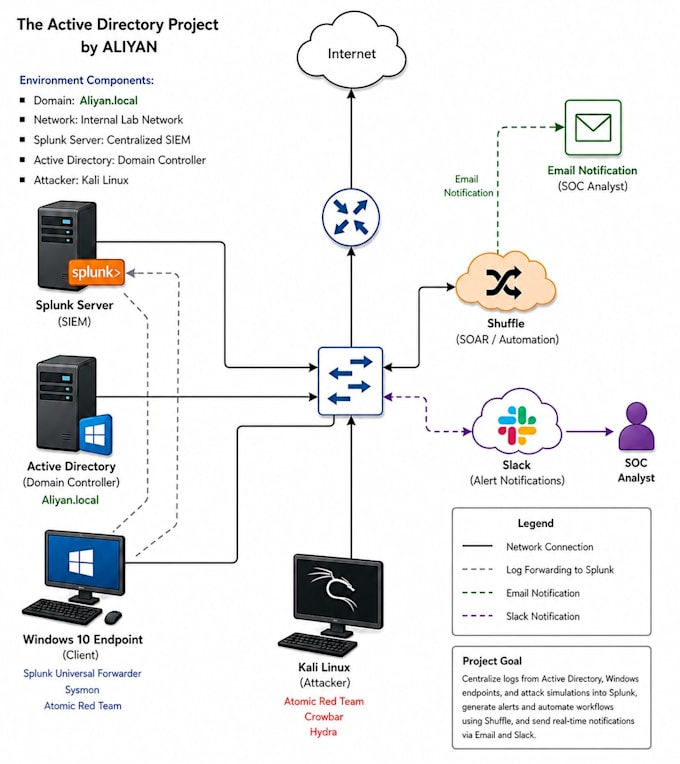
Je me spécialise dans la mise en place d’environnements complets de Security Operations Center (SOC), depuis la configuration du serveur jusqu’à l’intégration complète des logs et la génération d’alertes en temps réel.
Ce que je propose :
Installation et configuration de SIEM (Elastic Stack / Splunk)
Intégration des sources de logs (Windows, Linux, Sysmon, appareils réseau)
Mise en place de la détection d’attaques Active Directory
Règles de détection personnalisées et alertes en temps réel (Slack / Email via SOAR)
Création de tableaux de bord pour la visibilité et la surveillance
Déploiement du laboratoire dans le cloud (AWS)
Pourquoi me choisir ?
J’ai une expérience pratique dans la création de laboratoires SOC, y compris la détection de force brute, la surveillance des endpoints et la simulation d’attaques sur Active Directory en utilisant des outils comme Splunk, Shuffle SOAR et Elastic Stack. Je privilégie des configurations propres, fonctionnelles, documentées et faciles à comprendre.
Idéal pour :
Contactez-moi avant de commander si vous avez des besoins spécifiques, je serai heureux d’adapter le package à vos exigences !



_compressed_ph8nsb.jpg)