Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Spécialiste cybersécurité, testeur d'intrusion, évaluation de vulnérabilités
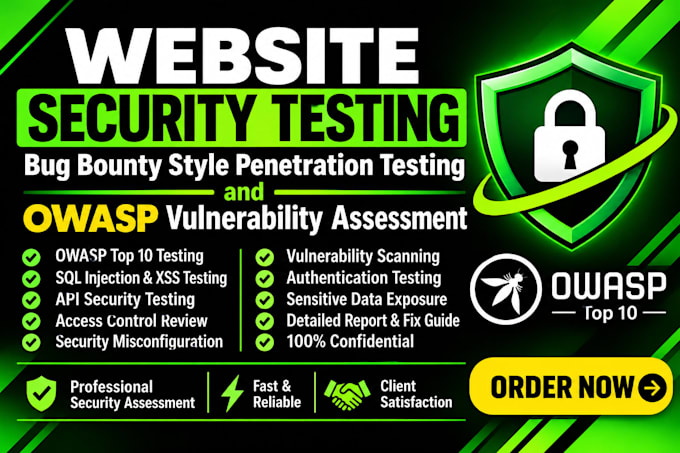
Vous recherchez un spécialiste fiable en sécurité des sites web pour évaluer votre site, identifier ses failles et protéger vos actifs numériques ? Je propose des tests de sécurité professionnels, du hacking éthique et des tests d'intrusion à la manière d'un bug bounty afin d’identifier les risques potentiels et d’améliorer la sécurité de votre site web.
Mes services comprennent :
La sécurité de votre site ne doit jamais être laissée au hasard. Identifiez les vulnérabilités avant que des attaquants malveillants ne puissent les exploiter !
Je me base sur des méthodologies de tests de sécurité reconnues et j’utilise des outils standards de l’industrie pour évaluer votre site web dans le cadre d’un périmètre convenu.
Identifions les faiblesses de sécurité avant que les attaquants ne le fassent.
Contactez-moi dès aujourd’hui et voyons comment renforcer la sécurité de votre site web !
Système opérateur:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Traduction automatique
1. Quels types de tests de sécurité de site web proposez-vous ?
Je propose des évaluations complètes de la sécurité des sites web, comprenant l’analyse de vulnérabilités, des tests d’intrusion manuels, les tests OWASP Top 10, les évaluations de type bug bounty, les tests d’authentification, les contrôles d’accès, les tests de sécurité des API et l’analyse des mauvaises configurations.
2. Pouvez-vous réaliser des tests de vulnérabilités OWASP Top 10 ?
Oui ! Je peux évaluer votre site selon les critères OWASP Top 10, couvrant les risques de sécurité courants tels que le contrôle d’accès défaillant, les injections, les défaillances cryptographiques, les mauvaises configurations et d’autres vulnérabilités pertinentes.
3. Réalisez-vous des tests d’intrusion de type bug bounty ?
Oui. Je mène des évaluations de sécurité autorisées et encadrées en utilisant des méthodologies de type bug bounty pour identifier, valider, documenter et expliquer les vulnérabilités de sécurité.
4. Pouvez-vous tester des sites construits avec WordPress, Shopify ou développement personnalisé ?
Oui. Je peux évaluer diverses plateformes et technologies de sites web, y compris WordPress, Shopify, Laravel, PHP, React, Node.js et des applications web sur mesure, en fonction des accès disponibles et du périmètre de test.
5. Testez-vous l’injection SQL et le cross-site scripting (XSS) ?
Absolument. Je teste les vulnérabilités d’injection courantes, notamment l’injection SQL (SQLi), le cross-site scripting (XSS) et d’autres faiblesses de validation des entrées à l’aide de méthodes de test sûres et autorisées.
6. Pouvez-vous réaliser des tests de sécurité des API ?
Oui. Je peux évaluer les API REST et d’autres points d’accès API pris en charge pour les défauts d’authentification, les problèmes d’autorisation, l’exposition excessive de données, les risques d’injection et d’autres vulnérabilités courantes des API.
7. Testez-vous les systèmes de connexion et la sécurité de l’authentification ?
Oui. J’évalue les fonctionnalités de connexion, la sécurité des mots de passe, la gestion des sessions, les mécanismes d’authentification, les contrôles d’autorisation et les vulnérabilités d’accès aux comptes.
8. Vais-je recevoir un rapport détaillé sur les vulnérabilités ?
Oui. Vous recevrez un rapport professionnel décrivant les vulnérabilités identifiées, les niveaux de gravité, les zones affectées, les preuves à l’appui, l’impact potentiel et les mesures de remédiation recommandées.
9. Fournissez-vous des correctifs de vulnérabilités et des recommandations de sécurité ?
Oui. Je propose des recommandations pratiques pour remédier aux vulnérabilités découvertes. Des remèdes ou des corrections de code directes peuvent également être discutés en tant que service additionnel selon les exigences du projet.