Je vais concevoir une architecture réseau VPC AWS sécurisée et évolutive

Certaines informations ont été traduites automatiquement.

Éthiopie

Je parle Amharique, Anglais

Architecte cloud, AWS, Azure, ingénieur DevOps

Architecte cloud et ingénieur DevOps avec plus de 12 ans d'expérience dans le domaine des TIC, spécialisé dans AWS, Azure, Kubernetes, Docker, Terraform, Ansible et Red Hat OpenShift. Je conçois des i...
À propos de ce service


Vous avez du mal avec un réseau AWS désordonné, peu sécurisé ou non évolutif ? Corrigeons cela.


Je suis ingénieur cloud AWS avec plus de 6 ans d’expérience en informatique, spécialisé dans la conception d’architectures VPC sécurisées et prêtes pour la production pour les startups et les entreprises en croissance.


Ce que vous obtenez :

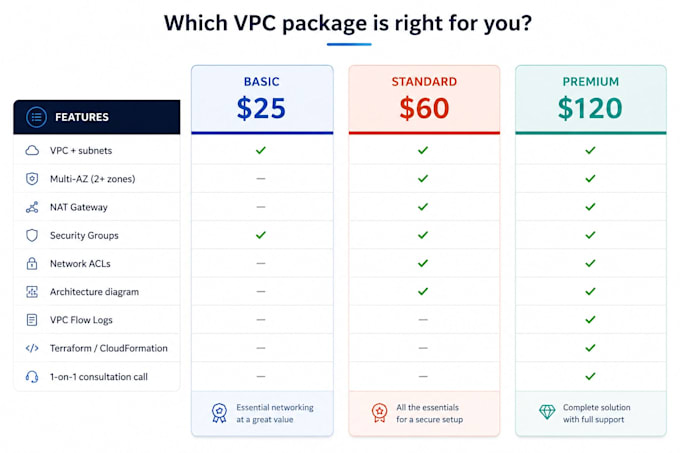
  • Un VPC correctement segmenté (sous-réseaux publics/privés dans plusieurs zones de disponibilité)
  • Un accès sortant sécurisé via NAT Gateway pour que vos ressources privées restent invisibles sur Internet
  • Une sécurité en couches avec Security Groups et Network ACLs
  • Un diagramme d’architecture clair pour que vous compreniez toujours votre configuration
  • Optionnel : Infrastructure-as-Code (Terraform/CloudFormation) pour un réseau reproductible et versionné

Pourquoi c’est important :

Un VPC mal conçu peut entraîner des failles de sécurité, des interruptions de service et des coûts élevés de ré-architecture ultérieure. Je le construis correctement dès la première fois en suivant les meilleures pratiques AWS Well-Architected pour la sécurité, la disponibilité et l’évolutivité.


Destiné à :

  • Startups lançant leur premier environnement AWS en production
  • Équipes migrant d’une configuration sur un seul serveur à une architecture cloud évolutive
  • Entreprises devant passer des audits de sécurité ou des examens de conformité

Fournisseur de services cloud:

Amazon Web Services

Expertise:

Installation

•

Sauvegarde

•

Migration

•

Développement

Ressource du cloud computing:

VPC

Mon portfolio