Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Développeur Next.js et Supabase pour la reprise de l’application Vibe Coded
Audit de sécurité Supabase pour des applications construites avec l’IA : je vérifie vos politiques RLS, l’authentification et les clés exposées avant qu’une politique manquante ne fuitent les données de vos clients.
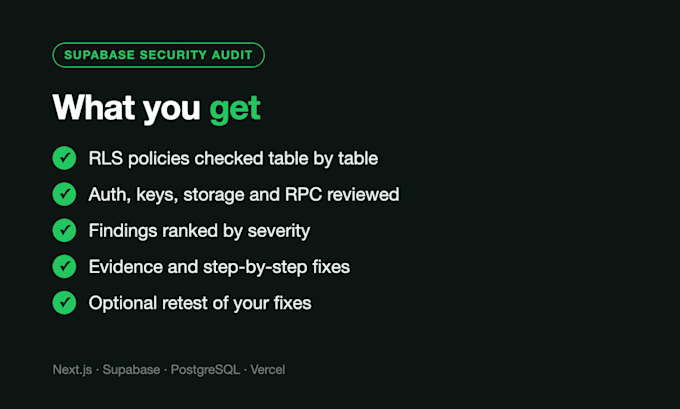
Je passe en revue votre projet Supabase et vous fournis un rapport de sécurité clair : des conclusions classées par gravité (Critique / Élevé / Moyen / Faible), avec les preuves et les étapes exactes pour corriger chaque point.
Ce que je vérifie :
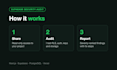
Comment cela fonctionne : vous me donnez un accès en lecture seule, je fais l’audit, vous obtenez le rapport et une courte démonstration. Cette prestation est uniquement une revue. Si vous souhaitez que je mettes en œuvre les correctifs, j’en m’occupe dans ma prestation « réparer et stabiliser » ou via une offre personnalisée.
Pile technologique : Supabase, PostgreSQL, Next.js, React, TypeScript, Vercel.
J’utilise mes propres applications SaaS de santé multi-tenant et ERP en production sur cette stack.
Veuillez me contacter d’abord avec le lien de votre projet afin que je puisse confirmer la portée.
Technologie de développement:
Dactylographiés
Traduction automatique
Vous réparez aussi les problèmes ?
Cette prestation est la revue : vous obtenez les constats et les étapes exactes de correction. Je peux mettre en œuvre les corrections via ma prestation « fix and stabilize » ou une offre personnalisée, mais je ne touche jamais à votre code sans accord séparé.
De quel accès avez-vous besoin ?
Lecture seule. Invitation de lecture seule GitHub/GitLab (ou un zip du dépôt) et, idéalement, un rôle Supabase en lecture seule ou le schéma et les politiques exportés. Je n’ai jamais besoin d’accès en écriture ni de vos clés de production.
Allons-nous tester mes données de production en live ?
Non. Je passe en revue le code, la configuration et les politiques. Je ne lis pas, n’exporte pas et ne modifie pas les données de vos utilisateurs.
Le rapport peut-il être partagé avec des investisseurs ou des clients ?
Oui. Il est rédigé en langage clair avec des niveaux de gravité, vous pouvez donc le partager avec votre équipe, vos investisseurs ou vos clients.