Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevSecOps, Kubernetes, renforcement Linux et firewalls
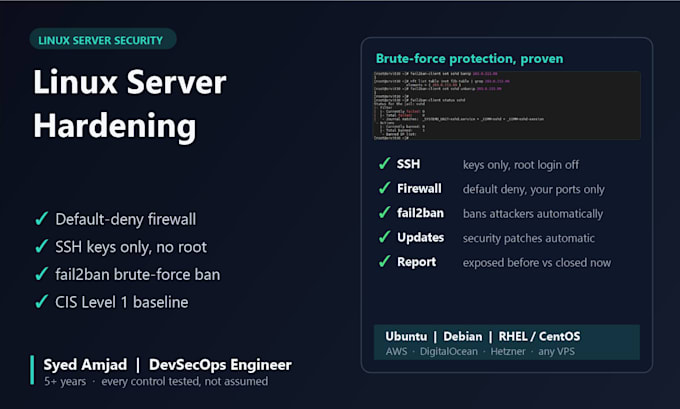
Besoin d’un serveur Linux sécurisé dès le départ, ou déjà exposé à des bots ? Je vais configurer, sécuriser et durcir votre VPS ou serveur cloud Linux sans vous bloquer l’accès.
Ce que je propose :
Chaque changement est sauvegardé et testé au préalable, afin que votre site reste en ligne.
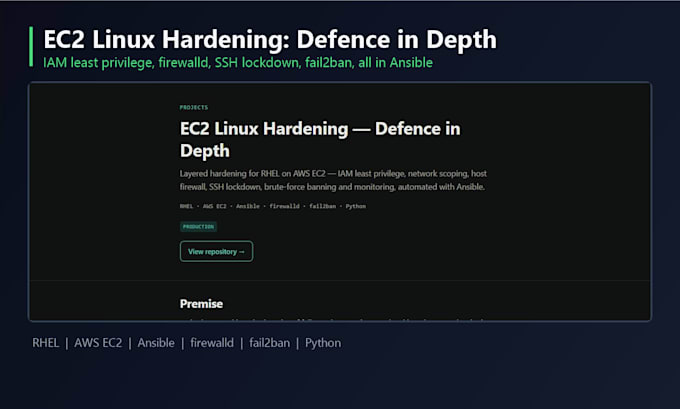
Pourquoi moi : J’ai construit une plateforme d’automatisation de pare-feu en production pour une grande flotte Linux (iptables, ipset, Python, Ansible) avec sauvegarde et rollback à chaque déploiement. Cela a rendu les déploiements trois fois plus rapides.
Compatibilité : Ubuntu, Debian, CentOS et RHEL sur AWS, DigitalOcean, Hetzner, Linode ou tout VPS.
Veuillez me contacter avant de commander afin que je puisse vérifier votre serveur et vous proposer le bon forfait.
Serveur:
Serveur privé virtuel
•
Nginx
•
Serveur web
Système opérateur:
Linux
•
Unix
Traduction automatique
Vais-je perdre l’accès à mon serveur pendant le renforcement ?
Non. Je garde une seconde session ouverte, je liste votre IP en whitelist, et j’applique les changements de firewall avec un rollback automatique si la connexion se coupe.
Avez-vous besoin d’un accès root ?
Un utilisateur sudo temporaire suffit. Vous pouvez le supprimer dès que le travail est terminé, et je vous le rappellerai.
Mon serveur utilise Docker. Le firewall va-t-il casser mes containers ?
Non. Docker gère ses propres règles iptables, je filtre le trafic des containers dans la chaîne DOCKER-USER et je teste chaque port publié avant de le remettre en service.