Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevOps senior et expert en sécurité cloud, AWS, GCP, Azure, Kubernetes
Charges de travail et CI/CD : vulnérabilités des images et dépendances, chaîne d’approvisionnement.
Ce que vous obtenez
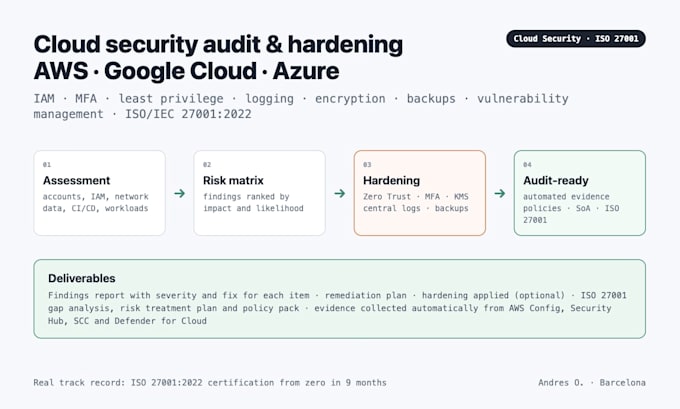
Résultats classés par risque avec une solution concrète pour chacun, un plan de remédiation et, si vous le souhaitez, la mise en œuvre des corrections. Pour ISO 27001 : analyse des écarts, plan de traitement des risques, politiques et preuves prêtes pour l’auditeur.
Expérience
Certification ISO 27001:2022 obtenue en 9 mois à partir de zéro pour une société de logiciels de 120 employés, 61 des 93 contrôles prouvés automatiquement, aucune non-conformité majeure.
Ingénieur DevOps & sécurité cloud senior, plus de 8 ans. Tarifs de lancement pour mes premiers clients sur Fiverr. Détection : journalisation centrale, alertes, CloudTrail/Logs d’audit, Security Hub/Defender/SCC.
Données : chiffrement au repos et en transit, sauvegardes et tests de restauration.
Réseau : exposition, groupes de sécurité, IP publiques, points de terminaison privés.
Identité : comptes root/propriétaire, MFA, moindre privilège, clés et secrets.
Découvrez ce qu’un attaquant (ou un auditeur) pourrait trouver dans votre cloud, et corrigez-le. J’évalue et renforce les environnements AWS, Google Cloud et Azure avec une approche Zero Trust, et j’aide les entreprises à obtenir la certification ISO/IEC 27001:2022.
Ce que je vérifie
Outils:
Docker
•
GitLab
•
GitHub
•
Kubernetes
•
Amazon EKS
Frameworks:
Terraform
•
Pulumi
•
Ansible
Langage de programmation:
Bash
•
JavaScript
•
Python
•
Golang
•
PowerShell
Expertise:
Installation
•
Migration
•
Configuration
Traduction automatique
S’agit-il d’un test de pénétration ?
Non. Il s’agit d’une évaluation de la configuration et de l’architecture de sécurité ; je peux recommander un pentest par la suite.
Avez-vous besoin d'un accès administrateur ?
Un accès en lecture seule suffit pour l’évaluation (rôle SecurityAudit) ; le renforcement nécessite un accès en écriture limité que vous pouvez révoquer.
Signez-vous une NDA ?
Oui.
