Je vais intégrer la détection de vulnérabilités trivy dans votre ci cd

Certaines informations ont été traduites automatiquement.

Ukraine

Je parle Ukrainien, Russe, Anglais

Ingénieur DevSecOps

Ingénieur DevOps et étudiant en cybersécurité, spécialisé dans l’automatisation d’infrastructures cloud-native, les méthodologies GitOps et la livraison fiable de logiciels. J’ai une expérience pratiq...
À propos de ce service

Sécurisez votre pipeline CI/CD avec une détection automatisée des vulnérabilités

Vous déployez des conteneurs vulnérables ? La sécurité ne doit pas être une réflexion après coup ou un goulot d’étranglement. Je vais intégrer des outils DevSecOps automatisés directement dans vos pipelines CI/CD pour que vous puissiez détecter les vulnérabilités avant qu’elles n’atteignent la production.

En tant qu’ingénieur Site Reliability, je me concentre sur une intégration fluide. Je crée des pipelines de sécurité que les développeurs veulent réellement utiliser, sans perturber votre flux de déploiement.

Ce que je peux faire pour vous :
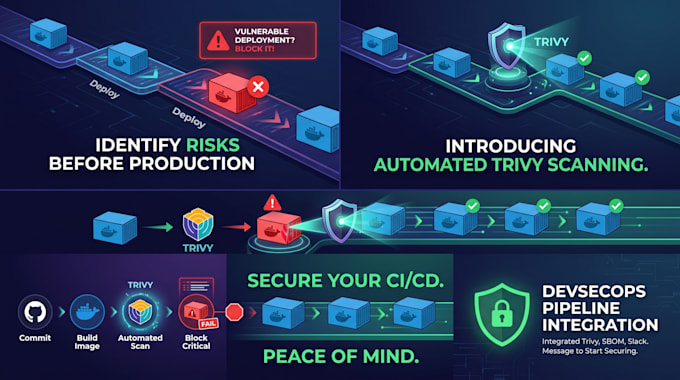
  • Scan automatisé : Intégrer Trivy dans vos GitHub Actions ou GitLab CI pour analyser les images Docker, IaC (Terraform) et les manifests Kubernetes à chaque build.
  • Génération de SBOM : Automatiser la création de Software Bill of Materials (SBOM) avec Trivy pour assurer la transparence dans votre chaîne d’approvisionnement logicielle.
  • Notifications instantanées : Mettre en place des intégrations webhook personnalisées pour transmettre directement les alertes de vulnérabilités critiques à vos canaux Slack.
  • Optimisation du pipeline : Garantir que les vérifications de sécurité soient rapides et n’entravent pas votre processus de développement quotidien.


Outils:

Docker

•

GitLab

•

Jenkins

•

GitHub

•

BitBucket

Frameworks:

Terraform

Fournisseur de services cloud:

Amazon Web Services

Langage de programmation:

Python

Expertise:

Installation

•

Développement

•

Configuration