Je réaliserai la configuration du pare-feu et le dépannage

Certaines informations ont été traduites automatiquement.

Bangladesh

Je parle Hindi, Anglais

67 commandes terminées

Pensez positif, soyez positif

Je suis spécialisé dans la conception de réseaux, la maintenance de serveurs et la cybersécurité. Avec une expérience éprouvée et une approche centrée sur le client, je propose des solutions sur mesur...

Niveau 2

Répond à des critères de performance élevés et a fait ses preuves en matière de satisfaction clients.
À propos de ce service
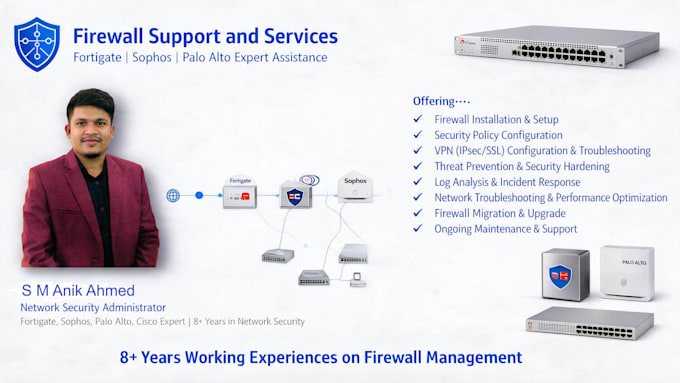
  1. Créer, modifier, vérifier et nettoyer les règles de pare-feu, les politiques NAT et les entrées de routage sur l’ensemble des constructeurs.
  2. Configurer et dépanner les VPN IPSec Site-to-Site et les VPN d’accès à distance (Fortinet SSL VPN, Palo Alto GlobalProtect, Sophos SSL VPN, pfSense IPsec/OpenVPN).
  3. Gérer les objets d’adresses, les objets de services et les profils de sécurité (par ex. App-ID/Content-ID de Palo Alto, profils UTM Fortinet, catégories IPS/Web Sophos).
  4. Analyser les journaux de trafic, les journaux de menaces et les captures de paquets pour identifier les causes profondes des incidents de connectivité ou de sécurité.
  5. Fournir des journaux de pare-feu et un soutien à l’enquête pour les équipes SOC/SIEM du client lors d’événements de sécurité.
  6. Configurer et dépanner les politiques de décryptage lorsque cela est légalement et techniquement approprié (exigence courante pour Sophos et Palo Alto).
  7. Pour Sophos en particulier, concevoir et maintenir un routage basé sur les politiques lorsque seules les applications critiques pour l’entreprise (M365, Teams, SaaS) sont autorisées lors de l’activation WAN de sauvegarde.
  8. Utiliser un accès distant sécurisé approuvé par le client (hôtes de saut, MFA) pour l’accès global aux appareils ; documenter tous les changements d’accès administrateur.

Appareil:

Routeur

•

Autres

Système opérateur:

Windows

•

Linux

•

Fortios

•

Ubuntu

•

Autres