Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
Ce que vous obtiendrez
Outils que j'utilise
Burp Suite Pro, Nmap, Nikto, Metasploit, Kali Linux, Dirsearch, Sqlmap, scripts personnalisés
Pourquoi me choisir
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Langues
Traduction automatique
Traduction automatique
Que comprend votre service de test de pénétration ?
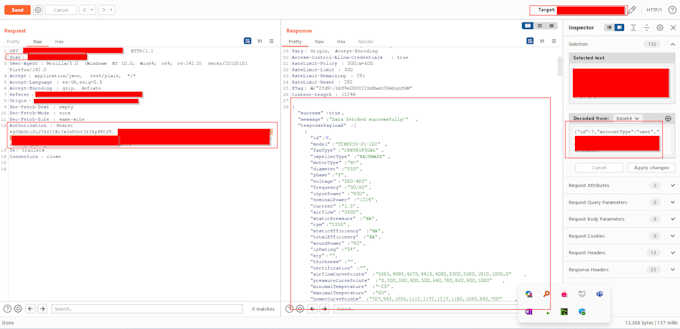
Je réalise des tests manuels et automatisés pour les applications web, mobiles (Android), API et code source. Je couvre les vulnérabilités de l'OWASP Top 10 et propose des tests en boîte noire, grise et blanche selon vos besoins. Un rapport PDF détaillé est fourni avec les résultats et les conseils de remédiation.
Testez-vous des applications mobiles ?
Oui, je propose un test de pénétration complet des applications Android, des tests d'API et une revue du code source pour garantir la sécurité de vos applications mobiles.
Pouvez-vous refaire un test après les corrections ?
Oui ! Vous pouvez commander l'option « Retest après correction » pour vérifier que toutes les vulnérabilités ont été résolues.
Vos tests sont-ils sûrs et légaux ?
Oui. Tous les tests sont réalisés avec votre consentement écrit. Je respecte des normes éthiques et professionnelles strictes pour assurer la sécurité de vos systèmes.
Je suis une startup avec un petit site web. Quel package devrais-je choisir ?
Pour les petits sites, le package Basic est idéal. Il offre un scan automatisé rapide couvrant les vulnérabilités principales de l'OWASP Top 10 et un rapport résumé.
Je n'ai pas de connaissances techniques. Puis-je comprendre le rapport ?
Absolument ! Tous les rapports incluent un résumé clair pour la direction, des détails étape par étape pour la reproduction, et des conseils d'action faciles à suivre.
Pouvez-vous tester mon API ou mes systèmes backend ?
Oui ! Je propose des tests de sécurité API et une revue du code backend dans le cadre des packages Standard et Premium pour garantir la sécurité de tous les points d'entrée.
Comment puis-je être sûr que mes données sont en sécurité ?
Confidentialité à 100 % garantie. Toutes les découvertes et données client restent sécurisées et ne sont partagées qu'avec vous. Je respecte des normes éthiques strictes dans chaque engagement.