Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Administrateur système Linux et Windows, Docker, Ansible
Votre nouveau VPS est par défaut très ouvert : connexion par mot de passe activée, root exposé, pas de pare-feu, pas de protection contre les bots qui scannent Internet à la recherche de serveurs faibles.
Je sécurise votre serveur Linux (Debian, Ubuntu, CentOS, Rocky ou AlmaLinux) contre les attaques automatisées les plus courantes.
Ce que vous obtenez (par package) :
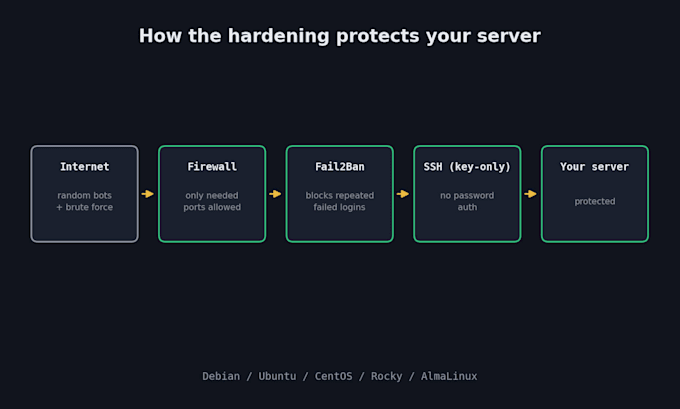
- SSH limité à la connexion par clé, connexion root désactivée
- Pare-feu configuré pour le trafic nécessaire
- Fail2Ban bloquant les tentatives de connexion échouées répétées
- Mise à jour complète du système (Standard & Premium)
- Rapport écrit de chaque modification (Standard & Premium)
- Analyse de ports avec nmap pour vérifier qu’aucune vulnérabilité inattendue n’est exposée (Premium)
Pour les développeurs, petites entreprises et auto-hébergeurs qui viennent de louer un VPS et veulent le sécuriser avant de déployer des éléments importants.
Ce qui n’est pas inclus : corrections au niveau des applications, réponse aux incidents pour serveurs déjà piratés, configuration de la politique SELinux sur les distributions RHEL, serveurs Windows.
Accès SSH root/sudo requis avant que je commence.


Serveur:
Serveur privé virtuel
•
Autres
Système opérateur:
Linux
Traduction automatique
Avez-vous besoin d'un accès root à mon serveur ?
Oui, accès SSH fonctionnel avec privilèges root ou sudo. Je n’ai pas besoin d’autres mots de passe de compte, uniquement l’accès au serveur.
Cela va-t-il affecter mon site web ou mon application ?
Non, si tout fonctionne correctement. Je ne sécurise que la couche OS (SSH, pare-feu, Fail2Ban), pas votre code d’application ou votre base de données.
Supportez-vous CentOS, Rocky Linux ou AlmaLinux ?
Oui, pour SSH, pare-feu et Fail2Ban. Je ne configure pas encore les politiques SELinux sur ces distributions, contactez-moi d’abord si vous en avez besoin.
Mon serveur a déjà été piraté, pouvez-vous aider ?
Ce service est une sécurisation préventive, pas une réponse à incident. Contactez-moi avant de commander pour que je puisse vous orienter correctement.
Et si je suis bloqué après les modifications ?
Je teste l’accès SSH avant de finaliser la livraison pour m’assurer que vous ne serez pas bloqué, et je documente la configuration initiale pour un éventuel rollback.
Pouvez-vous aussi corriger des bugs dans mon application ?
Cela dépasse le cadre de ce service. Contactez-moi et je pourrai vous faire une offre séparée si cela a du sens.
Combien de temps cela prend-il?
Le délai de livraison est indiqué par package (2-3 jours), mais le travail pratique prend généralement 1-3 heures une fois que j’ai accès.