Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Consultant en cybersécurité spécialisé en SIEM et conformité
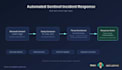
Automatisez votre réponse aux incidents Microsoft Sentinel avec un pipeline Azure Logic Apps fonctionnel, conçu pour vous, déployé par vous.
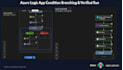
Les incidents s’accumulent, les données d’entité restent enfouies dans JSON, et le tri manuel consomme le temps de votre équipe. Je vais créer une automatisation Logic App qui transforme un incident Sentinel en une réponse automatisée : extraction d’entités, enrichissement optionnel par renseignement sur les menaces, et une action de notification ou de ticketing.
Ce que vous obtenez :
Comment cela fonctionne :
Indiquez-moi vos types d’entités et l’action cible (Teams, email, webhook ou plateforme de ticketing). Je construis et teste le pipeline, puis je livre le modèle ainsi que la documentation.
Note de portée :
Ce modèle est destiné à VOTRE environnement. Je n’ai jamais besoin d’accéder à votre espace Sentinel en direct ni à vos identifiants.
Contexte :
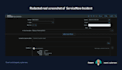
Automatisation pratique de Sentinel et Logic Apps, enrichissement VirusTotal, logique de réponse conditionnelle, intégrations API authentifiées OAuth, testées de bout en bout contre une instance ServiceNow en direct.
Contactez-moi d’abord si vous n’êtes pas sûr du package qui vous convient.


Fournisseur de services cloud:
microsoft azure
Traduction automatique
Q : Avez-vous besoin d’accéder à mon espace Sentinel ou à mes outils de sécurité ?
R : Non. Je construis et teste avec des données d’échantillon réalistes, puis je livre un modèle et un guide d’installation pour que vous déployiez dans votre environnement. Je n’ai jamais besoin de vos identifiants ni d’un accès en direct à votre tenant.
Q : Dois-je déjà avoir Sentinel configuré pour commander ce service ?
R : Cela aide mais n’est pas obligatoire. Si vous planifiez encore votre déploiement, je peux construire en utilisant des formes standard d’incidents et d’entités Sentinel pour que le modèle soit prêt quand vous l’êtes.
Q : La version Premium mentionne une intégration plateforme personnalisée — cela inclut-il ServiceNow spécifiquement ?
R : ServiceNow est un exemple éprouvé (testé de bout en bout, y compris la création de tickets réelle). Pour une autre plateforme, je ferai des recherches et adapterai le même pattern OAuth à votre API cible dans le cadre de la livraison Premium.
Q : Que faire si ma plateforme cible n’utilise pas OAuth ?
R : La plupart des APIs modernes le font, mais si la vôtre utilise une autre méthode d’authentification (clé API, Basic Auth, etc.), indiquez-le dans vos détails de commande pour que je puisse planifier en conséquence — cela pourrait influencer le délai de livraison.
Q : Ce service fonctionnera-t-il spécifiquement avec Microsoft Sentinel ou avec d’autres SIEM aussi ?
R : Ce service est conçu spécifiquement pour la structure d’incidents et d’entités de Microsoft Sentinel et Azure Logic Apps. Ce n’est pas une solution SIEM générique ou indépendante.
Q : Pouvez-vous personnaliser le seuil de gravité ou les types d’entités ?
R : Oui — cela sera discuté lors de votre appel de définition et reflété dans le modèle livré. Les niveaux Standard et Premium incluent cette personnalisation par défaut.
Q : Cela inclut-il le coût des ressources Azure (Logic Apps, connecteurs, etc.) ?
R : Non — ce service couvre uniquement la construction et la livraison. Les coûts d’exécution Azure (exécutions Logic Apps, connexions API, utilisation d’API tierces comme VirusTotal) sont facturés directement par Microsoft/le fournisseur concerné, séparément de ce service.
Q : Que faire si j’ai des problèmes lors du déploiement du modèle moi-même ?
R : Chaque package inclut des révisions dans son périmètre (voir détails du package) pour traiter les problèmes avec le modèle livré. Pour un support continu au-delà, nous pouvons discuter d’un arrangement séparé.
Q : Aurez-vous besoin de détails sur mon organisation ou ma configuration de sécurité ?
R : Seulement ce qui est nécessaire pour définir correctement la portée de la construction (types d’entités, plateforme cible, préférences de gravité) — rien concernant vos incidents, utilisateurs ou infrastructure réels. Je construis avec des données d’échantillon réalistes, pas votre environnement en direct.
Q : Quelle est votre expérience avec Sentinel et Logic Apps ?
R : Je possède les certifications CySA+ et CASP, et j’ai une expérience pratique dans la création et le test d’automatisations Logic App intégrées à Sentinel, y compris l’extraction réelle d’entités, l’enrichissement par renseignement sur les menaces, et les intégrations API OAuth authentifiées contre une instance ServiceNow en direct.


