Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
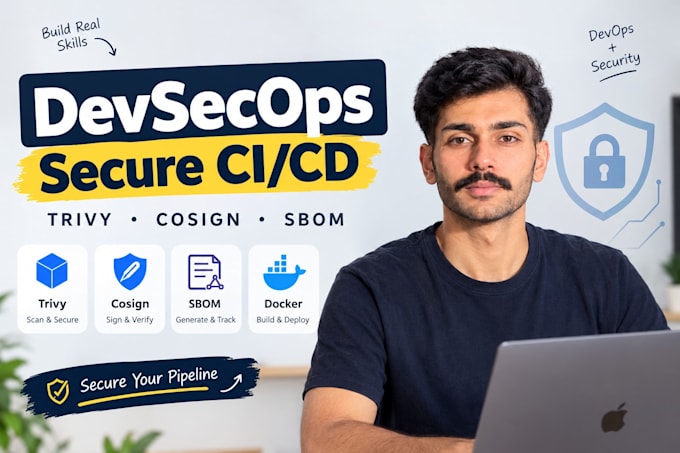
Ingénieur DevOps et DevSecOps AWS, Kubernetes
Vous craignez que des hackers ne dérobent votre code ou n'injectent des malwares dans vos images Docker ?
De nombreux développeurs mettent en place des pipelines CI/CD rapides, mais négligent leur sécurisation. En tant qu’ingénieur DevSecOps, j’intègre la sécurité directement dans votre processus de déploiement sans vous ralentir.
Ce que je ferai pour vous :
Pourquoi me choisir ?
Je suis un ingénieur DevSecOps dédié, avec une expérience pratique dans la sécurisation d’environnements cloud (AWS) et de clusters Kubernetes. Je ne me contente pas de construire des pipelines ; je construis des pipelines sécurisés.
Discutons-en ! Envoyez-moi un message avec votre configuration actuelle avant de commander.
️OUTILS
GitHub Actions, GitLab CI, Jenkins, Argo CD, Trivy, Cosign, Gitleaks, SonarQube, Docker, Kubernetes, Helm, Terraform, Ansible, AWS, Azure.
Outils:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Autres
Frameworks:
Terraform
•
Ansible
Langage de programmation:
Bash
•
C
•
Python
Expertise:
Installation
•
Développement
•
Configuration
Traduction automatique
Cela ralentira-t-il mes déploiements ?
Non. Les scans de sécurité s’effectuent en parallèle lorsque c’est possible, et je règle les seuils selon votre tolérance au risque. La plupart des pipelines ajoutent seulement 2 à 4 minutes au temps de build.
J’ai déjà un pipeline CI/CD. Pouvez-vous y ajouter la sécurité ?
Oui. J’intègre Trivy, Cosign, SBOM et Gitleaks dans vos pipelines GitHub Actions, GitLab CI ou Jenkins existants.
Travaillez-vous avec des dépôts privés ?
Oui. Ajoutez-moi comme collaborateur ou donnez un accès temporaire. Je signe un NDA sur demande.
Et si je n’utilise pas Docker ou Kubernetes ?
Le pipeline fonctionne quand même. Je scanne le code source, les dépendances et les artefacts même sans conteneurs. Contactez-moi avec votre stack, je confirmerai.
Quel outil CI/CD devrais-je choisir ?
Si vous hésitez, je recommande GitHub Actions pour la simplicité ou GitLab CI pour une sécurité intégrée. Je vous conseillerai selon votre stack existante.
Je vais avoir accès au code source et aux fichiers de configuration ?
Oui. Chaque fichier de pipeline, configuration de scan et documentation vous sera remis, vous en serez propriétaire.
Que faire si quelque chose se casse après la livraison ?
L’offre Premium inclut 7 jours de support après livraison. Pour Basic et Standard, je propose une correction gratuite dans les 3 jours suivant la livraison.
