Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA
/devops cloud SRE
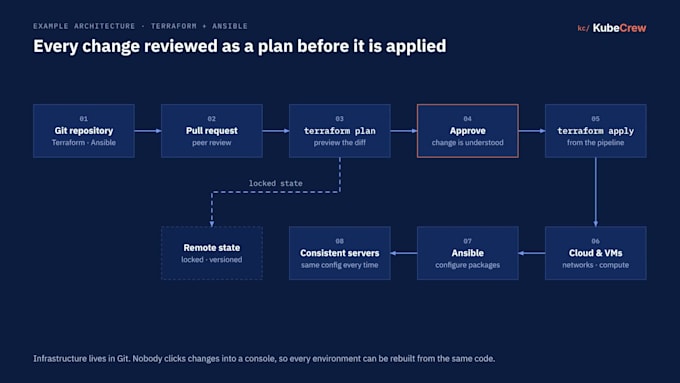
Cliquer sur les changements dans une console cloud fonctionne jusqu'à ce que personne ne se souvienne de ce qui a changé. Je mettrai votre infrastructure dans Git, afin que chaque modification soit examinée sous forme de plan avant d'être appliquée.
Ce que vous obtenez :
Modules Terraform pour les réseaux, le calcul et les bases de données
État distant, versionné et verrouillé
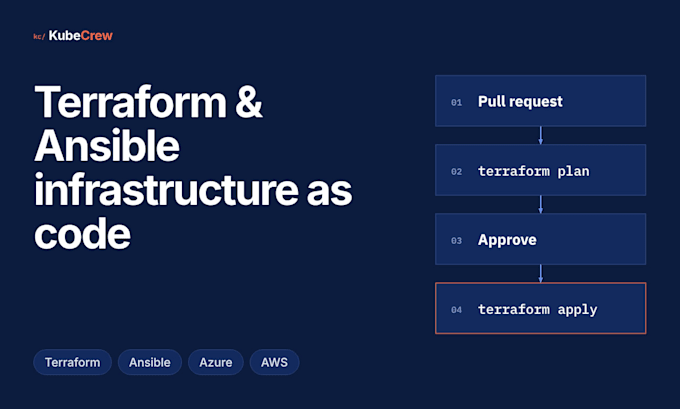
plan Terraform publié à chaque pull request
Application uniquement depuis le pipeline, après approbation
Rôles Ansible pour que chaque serveur ait la même configuration
Détection de déviation qui signale les modifications de la console
Docs que votre équipe peut suivre
Clouds : Azure et AWS. CI : GitHub Actions, GitLab CI, Azure DevOps
Comment je travaille :
1. Comprendre : ce qui existe aujourd'hui et ce qui ne doit pas être cassé
2. Planifier : une séquence claire avec des compromis visibles
3. Le laisser maintenable : des modules que votre équipe peut étendre
Sécurité : je n'utilise que les accès au moindre privilège que vous me créez. Les fichiers d'état et les secrets restent dans votre compte.
Vous ne savez pas quel paquet vous convient ? Envoyez-moi un message pour me dire ce que vous exécutez aujourd'hui avant de commander.

Outils:
Docker
•
GitLab
•
GitHub
•
CircleCI
•
BitBucket
Framework:
Npm
•
Terraform
•
Pulumi
•
Ansible
•
Chef
Langage de programmation:
Bash
•
Python
•
Golang
•
PowerShell
•
Autres
Expertise:
Installation
•
Migration
•
Configuration
Traduction automatique
Pouvez-vous intégrer mes ressources existantes dans Terraform ?
Oui, avec l'import supplémentaire. Je les importe dans l'état et je confirme que le plan Terraform ne montre aucun changement avant toute application.
Où vit l'état ?
Dans votre compte : un conteneur de stockage Azure ou un bucket S3, avec verrouillage. Rien n'est stocké de mon côté.
Ai-je besoin d'Ansible ?
Seulement si vous exécutez des VM. Pour les services gérés et les conteneurs, Terraform seul suffit généralement.
L'application va-t-elle perturber la production ?
Chaque changement est d'abord affiché sous forme de plan et n'est appliqué qu'après votre approbation. Les changements risqués passent d'abord en staging.