Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Analyste en sécurité des technologies de l'information
Vous préparez la certification ISO 27001:2022 ou souhaitez renforcer le système de gestion de la sécurité de l'information (SGSI) de votre organisation ?
En tant que auditeur principal / implementer ISO 27001 certifié avec une expérience pratique en cybersécurité d'entreprise (protection des endpoints, DLP, contrôle d'accès et infrastructure IT), je propose un accompagnement structuré, pratique et prêt pour l'audit, adapté à vos besoins professionnels.
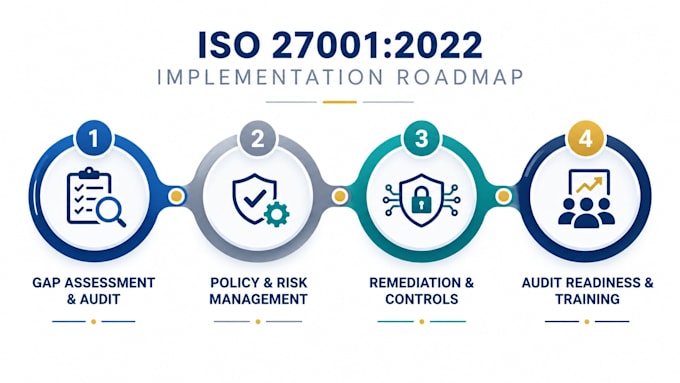
Voici ce que je peux faire pour vous :
Pourquoi choisir ce service ?
Veuillez me contacter avant de passer commande pour que nous puissions discuter de vos besoins spécifiques.
Traduction automatique
Fournissez-vous une certification ISO 27001 officielle ?
Non, les certificats ISO 27001 officiels ne peuvent être délivrés que par un organisme de certification accrédité. Je vous aide à préparer votre organisation, votre documentation et vos contrôles pour réussir l’audit officiel sans problème.
Pouvez-vous adapter la documentation à la taille de mon entreprise ?
Absolument. J’adapte toutes les politiques et cadres d’évaluation des risques en fonction de la taille opérationnelle, de l’infrastructure et des exigences sectorielles de votre entreprise.
De quoi avez-vous besoin de ma part pour commencer ?
Une brève description de votre configuration IT actuelle, des politiques de sécurité existantes (le cas échéant) et de la portée de votre SGSI cible.