Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Vous avez besoin d'une vérification de sécurité indépendante avant un lancement, un audit ou une revue de sécurité client ? Je suis un testeur d'intrusion d'applications web certifié OSCP et chasseur de bug bounty. Je teste votre application à la main, comme le ferait un attaquant. Pas seulement un rapport de scanner.
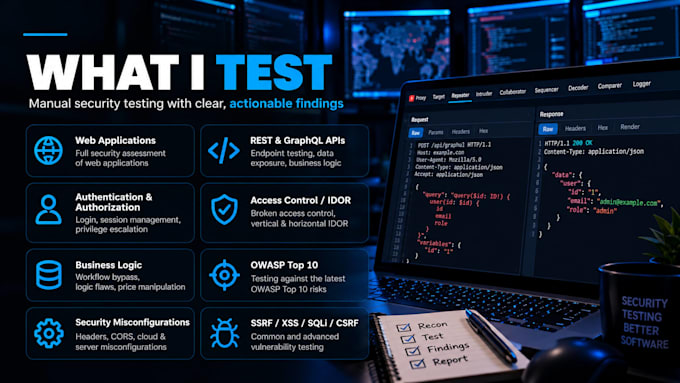
CE QUE JE TESTE (portée convenue uniquement)
COMMENT JE TRAVAILLE
Reconnaissance et cartographie de la surface d'attaque, puis tests manuels dans Burp Suite, validation de chaque découverte pour éliminer les faux positifs, puis rapport.
CE QUE VOUS OBTENEZ
Un rapport des découvertes validées avec leur gravité, l'endpoint affecté, les étapes pour reproduire, les preuves et comment le corriger. Si je ne trouve rien d'exploitable dans la portée, vous recevez un résumé de ce qui a été testé.
À QUI CELA S'ADRESSE
Équipes SaaS, startups, développeurs, créateurs d'API et petites entreprises.
CE QUE J'AI BESOIN
URL cible, portée, comptes de test et docs API (si disponibles).
TESTS AUTORISÉS UNIQUEMENT
Vous devez posséder la cible ou avoir une permission écrite pour la tester. Pas de DoS ni de tests destructifs.
Envoyez-moi d'abord votre portée par message.


Test d'applications:
Application Web
Appareil:
PC
•
Mac
•
Linux
Traduction automatique
De quoi avez-vous besoin de ma part pour commencer ?
L'URL cible, les domaines ou endpoints dans la portée, comptes de test (idéalement 2 par rôle), docs API ou une collection Postman si vous en avez, et confirmation que vous possédez ou êtes autorisé à tester la cible.
Pouvez-vous tester mon API ?
Oui. Je teste les API REST et GraphQL pour des failles d'autorisation (IDOR/BOLA), des failles d'authentification, des injections, une exposition excessive de données et des problèmes de limitation de débit. Un fichier Swagger/OpenAPI ou une collection Postman m'aide à couvrir davantage.
Pouvez-vous tester une application protégée par login ?
Oui, et la plupart des problèmes graves se trouvent derrière la connexion. Veuillez fournir des comptes de test. Pour tester le contrôle d'accès, deux comptes par rôle me permettent de vérifier si un utilisateur peut accéder aux données d'un autre.
Fournissez-vous un rapport ?
Oui. Chaque commande inclut un rapport. Chaque découverte validée a une gravité, l'URL ou l'endpoint affecté, les étapes pour reproduire, les preuves et les conseils de remédiation.
S'agit-il d'un test manuel ou d'une analyse automatisée ?
C'est manuel. Je peux utiliser des outils pour la reconnaissance et la découverte, mais j'enquête et valide les découvertes à la main dans Burp Suite. Vous n'obtiendrez pas une exportation brute du scanner.
Pouvez-vous tester les environnements de staging ?
Oui, et je le recommande. La mise en staging me permet de tester plus en profondeur sans risquer les données de production ou les vrais utilisateurs.
Et si vous ne trouvez aucune vulnérabilité ?
Je ne garantis pas les découvertes ; cela dépend de votre application et de la portée. Si rien d'exploitable n'est trouvé, vous recevez quand même un rapport listant ce qui a été testé, preuve utile de votre posture de sécurité.
Avez-vous besoin d'une autorisation pour tester ?
Oui, toujours. Vous devez posséder la cible ou avoir une permission écrite du propriétaire. Je ne testerai pas de sites tiers, ni de DoS, ni de tests destructifs ou tout ce qui sort de la portée convenue.