Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Pentester, ingénieur en sécurité offensive, sécurité des applications, développeur en sécurité
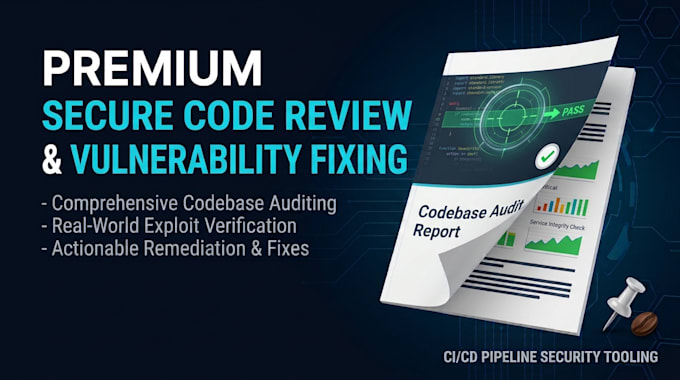
En tant que Développeur sécurisé et Testeur de pénétration, je passe manuellement en revue votre code source à la recherche de vulnérabilités exploitables et fournis des patches propres et opérationnels qui ne feront pas plier votre application.
Les outils automatisés de SAST faillent souvent sur les failles de logique métier et produisent de faux positifs. J’allie une révision manuelle ligne par ligne approfondie à une analyse de sécurité ciblée sur l’ensemble de votre base de code.
Domaines clés de revue (y compris, mais sans s’y limiter) :
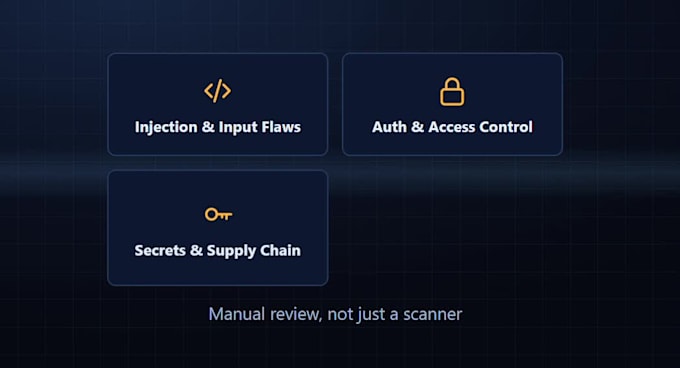
Flaws d’injection et d’entrée : SQLi, XSS, CSRF, SSRF, injection de commandes et désérialisation non sécurisée.
Authentification et contrôle d’accès : authentification cassée, gestion faible des JWT/ sessions, IDOR et élévation de privilèges.
Secrets et chaîne d’approvisionnement : clés API codées en dur, identifiants exposés et dépendances tierces vulnérables.
Logique personnalisée et architecture : gestion de fichiers non sécurisée, conditions de course et mauvaises configurations API/base de données.
Ce que vous allez recevoir :
Rapport de vulnérabilités clair avec les scores CVSS
Explications précises des risques en langage clair et les numéros de ligne correspondants
Extraits de code corrigés propres à la production ou PR Git
Envoyez-moi votre stack technique et la taille de votre dépôt avant de passer commande !

Technologie de développement:
JavaScript
Traduction automatique
Quels langages de programmation et frameworks supportez-vous ?
• • J’audite toutes les piles back-end, front-end et mobile majeures — y compris Python (Django/Flask/FastAPI), JavaScript/TypeScript (Node.js, React, Next.js), PHP (Laravel), Java/Kotlin, C#/.NET, Go et Ruby. Envoyez-moi votre stack si vous souhaitez confirmer avant de passer commande.