Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Spécialiste de la cybersécurité
Protégez votre entreprise grâce à des tests d'intrusion professionnels sur vos applications web.
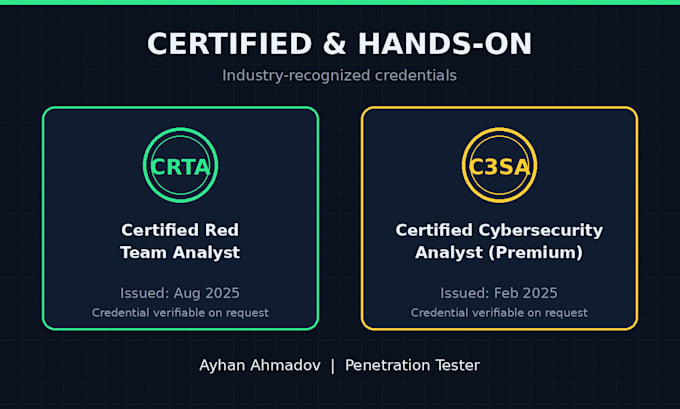
Je suis spécialiste en cybersécurité, actuellement employé chez IKTEX LLC, détenteur des certifications CRTA (Certified Red Team Analyst) et C3SA (Certified Cybersecurity Analyst). Je me spécialise dans la sécurité offensive et la détection de vulnérabilités critiques avant que des pirates malveillants ne le fassent.
Ce que je propose :
J’ai une expérience pratique dans le développement d’outils de sécurité personnalisés et dans la réalisation d’évaluations approfondies. Sécurisons votre application web ensemble !
️ IMPORTANT : je n’effectue des tests que sur des applications/systèmes pour lesquels vous avez une autorisation écrite explicite.
Traduction automatique
Avez-vous besoin d’un accès à mon site web en direct ?
Oui, j’aurai besoin d’un environnement de mise en scène ou de l’URL de votre site live, ainsi que des identifiants de test (si applicable). Veuillez vous assurer d’avoir l’autorisation de tester la cible.
Quel type de rapport vais-je recevoir ?
Vous recevrez un rapport détaillé et professionnel comprenant un résumé des constats, les niveaux de risque (Critique, Élevé, Moyen, Faible), une preuve de concept pas à pas et des conseils clairs pour remédier aux vulnérabilités.
Proposez-vous un retest après que j’aurai corrigé les problèmes ?
Oui ! Je propose un service de retest en tant que Gig Extra. Une fois les vulnérabilités corrigées, je vérifierai que les correctifs fonctionnent correctement.