Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
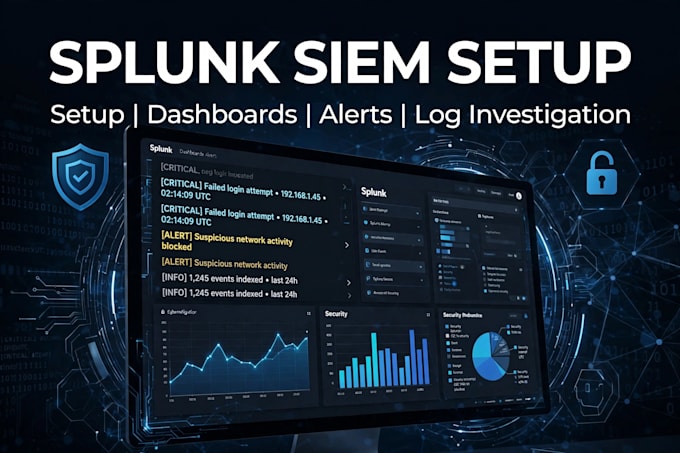
Analyste SIEM Splunk pour la surveillance SOC et l’analyse des journaux
Des difficultés avec Splunk ? Je vais configurer votre Splunk SIEM et analyser vos journaux de sécurité pour vous.
J’aide les petites entreprises, les équipes SOC et les administrateurs IT à faire fonctionner Splunk correctement - pas seulement installé, mais réellement utile.
Ce que je ferai :
- Installer et configurer Splunk Enterprise / Splunk Cloud
- Intégration des données : Windows, Linux, pare-feu, AWS, Azure, Active Directory
- Créer des index, des sourcetypes et des entrées de données
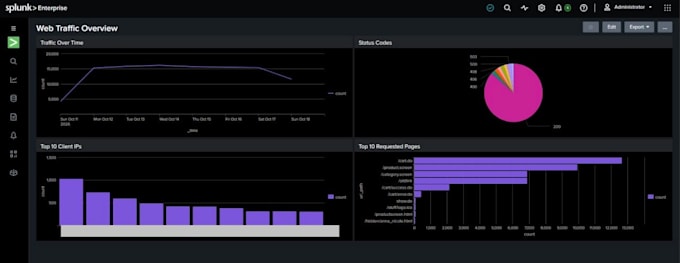
- Concevoir des tableaux de bord, des rapports et des alertes en temps réel
- Enquêter sur des journaux suspects, des échecs de connexion, des malwares et des attaques par force brute
- Rédiger un rapport clair : ce qui s’est passé, ce qui est en jeu, ce qu’il faut corriger
Pourquoi moi ?
Je me concentre sur la sécurité, pas seulement sur la configuration. Vous obtiendrez un Splunk propre, sécurisé et documenté que votre équipe peut réellement utiliser.
Contactez-moi avant de commander si vous avez un environnement important ou une investigation urgente - je réponds rapidement.
Fournisseur de services cloud:
Autres
Expertise:
Installation
•
Débogage
•
Configuration
Ressource du cloud computing:
Autres
Traduction automatique
De quoi avez-vous besoin pour commencer ?
Vos informations d’accès à Splunk ou de serveur, quels journaux vous souhaitez surveiller et quel problème vous voulez résoudre.
Travaillez-vous avec Splunk Cloud ?
Oui, je travaille aussi bien avec Splunk Enterprise que avec Splunk Cloud.
Pouvez-vous enquêter sur un piratage / une violation ?
Oui. Choisissez Premium. Envoyez-moi vos journaux et votre chronologie et j’enquêterai et fournirai un rapport complet.