Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr

Traduction automatique
Vous craignez php2shell ? Je passerai en revue votre configuration PHP et vous aiderai à remédier aux CVE-2026-109618 et CVE-2026-109619 avec des mises à jour de sécurité officielles ou prises en charge par le fournisseur.
Fort de 7 ans d'expérience en développement web, incluant PHP, WordPress, Laravel, déploiement VPS et Docker.
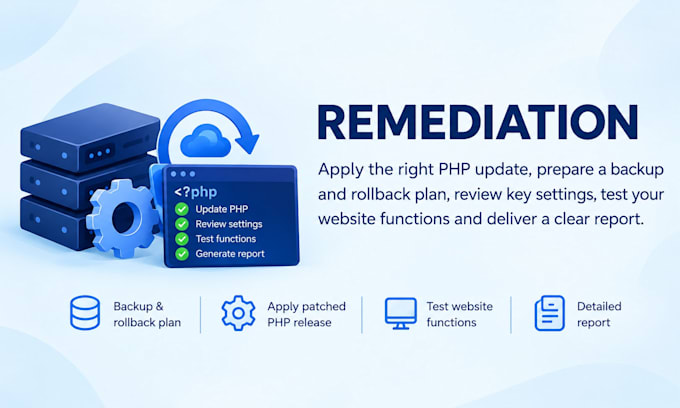
En fonction de votre forfait, je :
Basic : évaluation uniquement. Standard couvre un site compatible. Premium ajoute un staging et jusqu’à 2 heures de corrections de compatibilité convenues.
Les versions PHP plus anciennes, plusieurs sites et les mises à niveau majeures nécessitent un devis personnalisé. Les mises à jour d’hébergement partagé peuvent dépendre de votre fournisseur. Le nettoyage de malware et les tests d’intrusion complets ne sont pas inclus. Les mesures temporaires ne remplacent pas entièrement le correctif.
Envoyez-moi votre URL de site, le type d’hébergement et la version PHP avant de commander afin que je puisse confirmer le périmètre et l’accès.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Senior Full Stack Developer, Custom Web Apps and WordPress
Langues
Traduction automatique
Traduction automatique
Que couvre ce service PHP2Shell ?
Il couvre l’évaluation et, dans les forfaits de patch, la remédiation des CVE-2026-109618 et CVE-2026-109619 en utilisant des mises à jour PHP officielles ou prises en charge par le fournisseur. La portée du forfait détermine les sauvegardes, les tests d’application, le staging et les travaux de compatibilité.
Le forfait Basic inclut-il la correction du problème ?
Non. Les vérifications de base examinent l’exécution PHP d’un site et l’état des correctifs et fournissent un plan d’action écrit. Choisissez Standard ou Premium pour une mise à jour convenue, ou contactez-moi pour une offre personnalisée.
Prendez-vous en charge WordPress, WooCommerce et Laravel ?
Oui, ainsi que les applications PHP personnalisées. Je passe en revue la configuration d’hébergement, les dépendances et les accès requis avant de confirmer le périmètre de la mise à jour. Les grandes boutiques et les applications plus anciennes peuvent nécessiter une offre personnalisée.
La mise à jour de WordPress ou l’installation d’un plugin de sécurité suffisent-elles à corriger PHP2Shell ?
La mise à jour de WordPress ou l’ajout d’un plugin de sécurité ne corrigent pas le runtime PHP. Je vérifie la version PHP qui sert votre site et si votre fournisseur d’hébergement a appliqué les correctifs pertinents.
Pouvez-vous désactiver une fonctionnalité PHP plutôt que de mettre à jour ?
Des modifications temporaires de configuration peuvent réduire des risques spécifiques, mais elles ne remplacent pas totalement les correctifs PHP2Shell. J’explique les expositions restantes et privilégie une mise à jour officielle ou prise en charge par le fournisseur.
Et si j’utilise un hébergement partagé ou une version PHP plus ancienne ?
Sur un hébergement partagé, le fournisseur peut gérer les mises à jour PHP. Les versions plus anciennes nécessitent une revue de compatibilité et la confirmation de tout backport du fournisseur. J’évalue les options disponibles avant d’accepter une commande de patch à prix fixe.
Mon site aura-t-il des temps d’arrêt ou des problèmes de compatibilité ?
Les mises à jour peuvent nécessiter un redémarrage ou une fenêtre de maintenance. Je prépare les étapes de sauvegarde et de retour en arrière et teste les flux convenus. Le mode Premium ajoute staging et corrections de compatibilité limitées. Aucun temps d’arrêt nul et compatibilité avec tout le code historique ne peut être garanti.
Et si mon site est déjà patché ou a été piraté ?
Si c’est déjà patché, je documente les preuves et évite les modifications inutiles. Le nettoyage de malware et la réponse aux incidents sont des services distincts ; une mise à jour PHP à elle seule ne peut pas prouver qu’une compromission existante a été éliminée.
De quel accès avez-vous besoin ?
Selon votre configuration, il peut être nécessaire d’accorder temporairement un accès d’hébergement, un accès SSH limité et un compte admin ou de test du site. Je confirme les exigences lors de la conversation de commande. Ne partagez que les accès indispensables et révoquez-les après l’achèvement.
Que vais-je recevoir et qu’est-ce qu’une révision doit couvrir ?
Vous recevrez un rapport des constatations ou des modifications, des preuves de correction, les tests convenus et les actions restantes. Les révisions couvrent le périmètre initial. Les sites supplémentaires, les nouvelles fonctionnalités, les migrations majeures, les tests d’intrusion complets et les licences payantes sont exclus.