Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD



Traduction automatique
Votre téléchargement renvoie une erreur 403 et le message indique une politique de sécurité au niveau des lignes. La politique semble correcte. C’est généralement le cas.
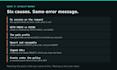
Ce qui se passe réellement, c’est l’une des six choses suivantes : la requête arrive sans session, elle est considérée comme anonyme, l’insertion est jugée par WITH CHECK et non par USING, le préfixe du chemin n’est pas celui attendu par la politique, les opérations upsert et les téléchargements résumables nécessitent aussi une politique UPDATE, les URLs signées ont besoin de SELECT, ou une attribution sous la politique manque et renvoie la même erreur 403.
Je détermine laquelle c’est, je la corrige, et je le prouve : la même opération d’upload depuis votre client, avant et après, avec la réponse affichée à côté.
Vous obtenez la migration, une ligne expliquant ce qui n’allait pas, et une vérification de ce qui bloque encore un étranger, pour que la correction ne rende pas votre bucket accessible à tous en silence.
Envoyez-moi l’erreur exacte, le SQL de la politique, le nom du bucket, et comment votre client est créé. Une copie de staging ou un rôle en lecture seule suffisent. Je n’ai pas besoin de votre clé de rôle de service.
Je construis un POS multi-locataires sur Supabase, avec environ 90 migrations, en activité dans de vrais magasins. Trois revues de sécurité ont révélé six failles réelles, toutes passées à travers des politiques correctes telles qu’écrites.
Supabase RLS and privilege audits
Langues
Traduction automatique
Traduction automatique
Pouvez-vous simplement rendre mon bucket public et en finir ?
Non. Cela supprime l’erreur en supprimant la sécurité, et cela n’aide pas non plus pour les uploads, car un bucket public nécessite toujours une politique d’INSERT. Si le bucket doit vraiment être public, je vous le dirai, cela prend deux minutes, mais je ne le ferai pas en silence pour clôturer un ticket.
Avez-vous besoin de ma clé de rôle de service ?
Non, et je préférerais que cela ne soit pas le cas. Un rôle en lecture seule, ou une copie de staging avec le même schéma, suffit pour identifier la cause. Lorsqu’une écriture est nécessaire, je vous envoie la migration que vous exécutez. Vous pouvez révoquer ce que vous m’avez donné dès que c’est terminé.
J’utilise Clerk ou un JWT personnalisé, pas Supabase Auth. Est-ce que cela change quelque chose ?
C’est pris en compte, et c’est l’une des causes les plus courantes. La revendication que votre politique lit n’est souvent pas celle que le token porte réellement, donc auth.uid() revient null ou incorrect, et chaque upload échoue alors que la connexion elle-même semble correcte.
Et si le problème ne concerne pas du tout le stockage ?
Je vous le dis, avec la requête qui le montre, et vous décidez si vous souhaitez continuer. Je ne vais pas inventer une cause de stockage pour justifier la commande, et s’il n’y a rien ici qui mérite d’être payé, je le dirai avant que vous dépensiez plus.


