Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur plateforme senior
Ne laissez pas votre agent IA disposer de plus d'accès GCP que nécessaire.
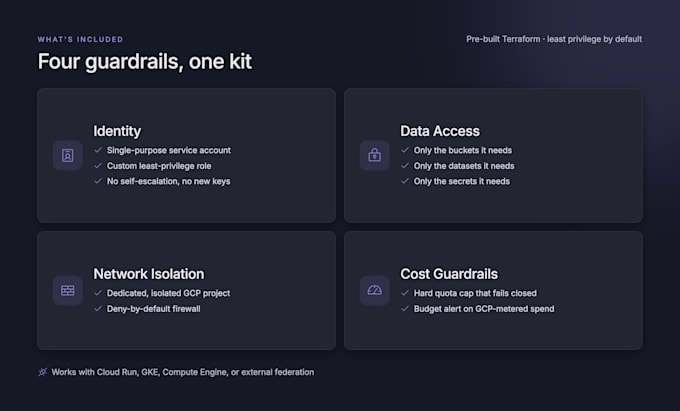
Je suis un ingénieur plateforme senior basé au Royaume-Uni, spécialisé dans GCP. Il s'agit d'un kit Terraform préconstruit qui donne à votre agent IA une identité à privilèges minimaux, un accès aux données limité, une isolation des charges de travail et des garde-fous de coût — sans accès à votre environnement requis.
Ce que vous obtenez :
Compatible avec l'identité de charge de travail native GCP (Cloud Run, GKE, Compute Engine), la fédération externe ou une clé de secours marquée en dernier recours.
Note d'honnêteté sur la portée : cela couvre uniquement les dépenses mesurées par GCP (Compute, Vertex AI). Les appels directs à un fournisseur LLM externe ne sont pas visibles par les contrôles de GCP.
Le niveau Basic inclut uniquement la composition. Standard ajoute une feuille de travail sur les permissions et quotas. Premium inclut une vidéo de présentation et un support prioritaire.
Contactez-moi pour toute question avant de commander.


Outils:
GitHub
Framework:
Terraform
Fournisseur de services cloud:
Google Cloud Platform
Langage de programmation:
Autres
Expertise:
Installation
•
Débogage
•
Configuration
Traduction automatique
Avez-vous besoin d'accéder à notre projet GCP ou au code de l'agent ?
Non, aucun des deux. C'est livré sous forme de Terraform que vous appliquez vous-même avec vos propres identifiants — c'est aussi pour cela que c'est un prix fixe, pas à l'heure.
Cela fonctionne-t-il avec LangChain, CrewAI, n8n ou notre propre code d'agent ?
Oui. Cela fonctionne une couche en dessous du framework de votre agent, au niveau de l'identité, où GCP ne se soucie que de la façon dont l'appelant s'authentifie — peu importe ce qui motive le raisonnement.
Quelle version de Terraform cela nécessite-t-il ?
Terraform >= 1.5. Je confirmerai la version exacte testée une fois le déploiement complet en direct effectué, avant que cela ne soit mis en ligne.
Ce service est-il prêt pour la production ?
Chaque module a passé sa revue README et la validation Terraform. Je réaliserai un déploiement et une suppression en direct avant le lancement, comme pour mes autres kits GCP.
Et si nous avons besoin de quelque chose en dehors du périmètre standard après la livraison ?
Je peux vous fournir un devis séparé — contactez-moi pour définir précisément le périmètre.
Cela couvre-t-il les coûts d'autres fournisseurs d'IA comme OpenAI ou Anthropic ?
Non — uniquement les dépenses mesurées par GCP. Les appels directs à un fournisseur LLM externe ne sont pas visibles par la facturation ou les contrôles de quota de GCP.