Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Hacking éthique, sécurité web
Je réaliserai une évaluation de la sécurité d'une application web en utilisant une méthodologie structurée basée sur l'OWASP Top 10 pour identifier, valider et documenter les faiblesses de sécurité de votre application web.
Les tests incluent des tests manuels de sécurité, l'identification et la validation des vulnérabilités, l'analyse de la surface d'attaque, l'évaluation de l'impact sur la sécurité, la collecte de preuves et un rapport clair avec des recommandations pratiques de remédiation.
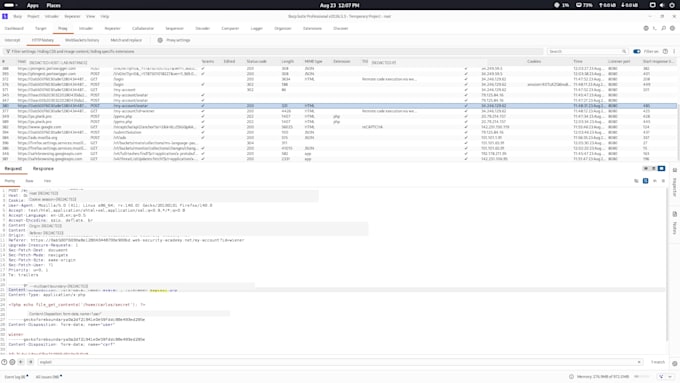
Les tests ont été réalisés dans des environnements de laboratoire autorisés, approuvés par le client, et dans les environnements de laboratoire de PortSwigger Web Security Academy. Burp Suite Professional et des techniques de test manuel ont été utilisés pour étudier le comportement de l'application et valider les résultats de sécurité.
Selon le package choisi, vous recevrez un rapport résumé de sécurité, des captures d'écran annotées, des résultats validés, une évaluation des risques et des recommandations concrètes pour la remédiation.
Je privilégie une approche responsable, basée sur des preuves, pour les tests de sécurité et je n'effectue pas de tests sur des systèmes sans autorisation appropriée.



_upzvst.jpg)
Test d'applications:
Application Web
Appareil:
PC
•
Linux
Traduction automatique
De quoi avez-vous besoin de ma part pour commencer l’évaluation de sécurité ?
J'ai besoin de l'URL du site ou de l'application cible, du périmètre de test convenu et d'une autorisation écrite pour effectuer les tests de sécurité. Si une authentification est requise, veuillez fournir les identifiants nécessaires et toute limitation de périmètre pertinente.
Pour quels types de vulnérabilités effectuez-vous des tests ?
Je teste les faiblesses courantes de sécurité des applications web en utilisant une méthodologie alignée sur l'OWASP Top 10, incluant injection, problèmes d'authentification et de contrôle d'accès, mauvaises configurations de sécurité, XSS, CSRF, vulnérabilités liées aux fichiers, SSRF, et autres faiblesses applicables dans le périmètre convenu.
Réalisez-vous des tests de sécurité manuels ?
Oui. L’évaluation utilise des techniques de test manuel avec Burp Suite Professional pour étudier le comportement de l'application, valider les vulnérabilités potentielles et réduire les faux positifs. Des outils automatisés peuvent être utilisés si nécessaire, mais les résultats sont examinés manuellement.
Vais-je recevoir un rapport de sécurité ?
Oui. Selon le package choisi, vous recevrez un rapport de synthèse ou un rapport détaillé contenant des résultats validés, des preuves, des informations sur les risques et des recommandations concrètes pour la remédiation.
Pouvez-vous tester mon site web sans autorisation?
Non. Je ne réalise des tests de sécurité que sur des applications et systèmes pour lesquels le client a fourni une autorisation appropriée ou dans des environnements spécifiquement conçus pour les tests de sécurité, comme les laboratoires de PortSwigger Web Security Academy.