Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
Vous avez construit votre application rapidement avec Lovable, Bolt, Cursor ou à la main, et maintenant de vrais utilisateurs arrivent ? Avant qu'ils ne le fassent, laissez quelqu'un l'examiner comme le ferait un attaquant.
CE QUE JE Vérifie
- Secrets dans le dépôt et l'historique Git (.env, clés API, tokens)
- Authentification et sessions : cookies, JWT, expiration, révocation
- Contrôle d'accès sur les routes API et actions serveur : un utilisateur peut-il atteindre ce qui ne lui appartient pas ?
- Validation des entrées et injection (SQL, XSS, SSRF)
- En-têtes de sécurité, CORS, CSP, limitation de débit
- Dépendances avec des vulnérabilités connues
- Gestion des erreurs : ce qui fuit vers le navigateur
CE QUE VOUS RECEVEZ
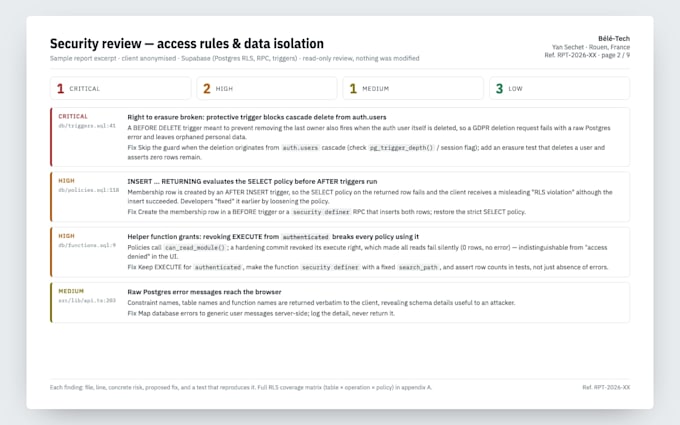
- Un rapport écrit classé critique / élevé / moyen / faible, avec fichier, ligne, risque concret et la correction
- Étapes pour reproduire chaque problème
- Premium : corrections livrées sous forme de pull requests que vous examinez, une par problème
COMMENT JE TRAVAILLE
Lecture seule sauf si vous commandez des corrections. Pas d'accès en production, pas de données utilisateur réelles. Portée et prix fixes, exclusions écrites. Réponses sous 24 h.
Contexte : Je gère une application de données de santé en production (Next.js, Postgres, Docker) avec chiffrement de bout en bout, WAF, surveillance et sauvegardes testées.
Vous ne savez pas quel package choisir ? Envoyez-moi la taille du dépôt et la stack, je vous dirai honnêtement.
Supabase RLS App Security Auditor Web Developer
Langues
Traduction automatique