Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD

Conception de logiciels, API et systèmes d'IA évolutifs
Audit de sécurité et d'architecture AI
LE PROBLÈME
Les applications codées avec Vibe, Cursor, Claude, Lovable ou v0 peuvent contenir des clés API exposées, des règles de base de données faibles, des risques d'injection de prompt et une architecture instable.
LA SOLUTION
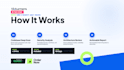
Nous analysons votre couche d'application AI étape par étape pour identifier les vulnérabilités, protéger les données des clients, contrôler les coûts API inutiles et préparer votre système pour le trafic réel.
CE QUE NOUS AUDITONS
CE QUE VOUS RECEVEZ
Un rapport de sécurité clair, des corrections prioritaires et une feuille de route étape par étape pour la refonte en vue de la production.
POURQUOI CHOISIR TKTURNERS
Ingénieurs AI full-stack spécialisés en React, Next.js, Node.js et applications mobiles.
PRE-AUDIT GRATUIT
Contactez-nous avant de commander pour une évaluation gratuite de 5 minutes de votre stack technologique.
Technologie de développement:
Python

MEETOVO
Our team developed Meetovo, an all-in-one recruiting platform. We managed the entire project lifecycle, including design, implementation, database management, and deployment, ensuring efficiency, scalability, and a user-friendly experience.
mars 2022

Empowering Confident Youth
Education Services
Our team developed Empowering Confident Youth, an 11-week program platform for youth development.We managed the project lifecycle, including design, implementation, content integration, and deployment, ensuring an engaging and user-friendly experiene
déc. 2021-mars 2022
Traduction automatique
Pourquoi devrais-je vous envoyer un message avant de commander ?
Contacter à l'avance nous permet d'examiner votre stack technologique, la taille de votre codebase et le builder AI spécifique utilisé afin de recommander le package exact dont vous avez besoin et de fournir une vérification pré-audit gratuite de 5 minutes.
Pourquoi devrais-je vous envoyer un message avant de commander ?
Nous auditions le code généré par Claude, Cursor, Lovable, v0, Bolt, Windsurf, GitHub Copilot, Replit, et les configurations de codage LLM personnalisées sur les frameworks web et mobile.
Quel accès au code est nécessaire pour effectuer l'audit ?
Vous pouvez donner un accès en lecture seule à votre dépôt GitHub, GitLab ou Bitbucket, ou fournir une archive ZIP sécurisée de votre code source et du schéma de vos variables d'environnement.
Dois-je couvrir les coûts d'outils ou d'API tiers ?
Non. Notre audit utilise nos propres outils d'inspection propriétaires et une revue manuelle. Vous êtes uniquement responsable de vos comptes d'hébergement, de base de données ou de fournisseur LLM tiers existants.
Que couvre le Basic Sanity & Security Scan ?
Le niveau Basic analyse votre dépôt pour détecter les secrets codés en dur, les tokens API exposés, les fichiers d'environnement non sécurisés, les vulnérabilités critiques des dépendances et les risques de fuite de prompt.
Votre audit inclut-il la correction des bugs détectés ?
Les niveaux Basic et Standard fournissent des instructions détaillées étape par étape pour la remédiation. Le niveau Premium inclut des corrections directes pour les vulnérabilités critiques et les goulots d'étranglement architecturaux.
Sous quel format sera livré l'audit ?
Vous recevrez un rapport PDF structuré avec des résumés exécutifs, des niveaux de gravité classés (Critique, Élevé, Moyen, Faible), des extraits de code et des instructions précises pour les corrections.
Quelle est votre politique de révision ?
Chaque niveau inclut des révisions où nous clarifions les résultats, re-scannons les sections de code corrigées ou répondons aux questions d'implémentation pour que votre équipe puisse résoudre chaque point.
Pouvez-vous assurer la maintenance continue ou la refonte après l'audit ?
Oui. Si votre code nécessite une refonte architecturale complète, une surveillance continue de la sécurité ou des suites de tests automatisés, nous proposons un support post-audit dédié et des packages de rétention.
Comment protégez-vous la confidentialité de mon code et de ma propriété intellectuelle ?
Nous traitons tout le code client avec une confidentialité stricte. Nous ne partageons, ne publions ni n'entraînons de modèles externes sur votre code source propriétaire, et nous supprimons les copies locales après la fin du projet.


