Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Testeur d’intrusion, Ingénieur cybersécurité
Votre application web est-elle protégée contre les attaques réelles ?
J’effectuerai des tests d’intrusion sur des applications web afin d’identifier et de valider les vulnérabilités de sécurité, d’évaluer leur impact potentiel et de fournir des recommandations de remédiation concrètes.
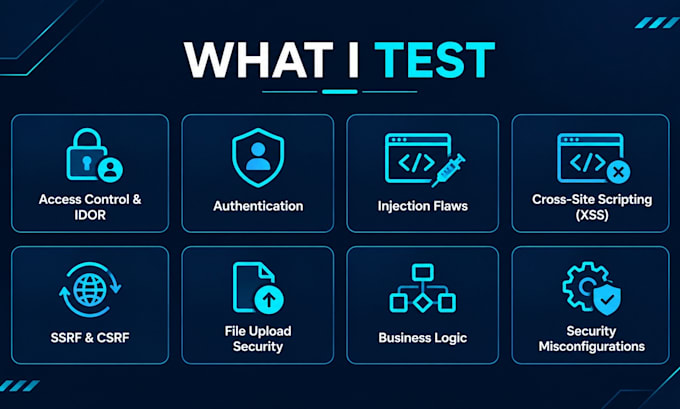
Ce que je teste :
Contrôle d’accès défaillant et IDOR
Authentification et gestion des sessions
SQL Injection et autres failles d’injection
Cross-Site Scripting (XSS)
Cross-Site Request Forgery (CSRF)
Server-Side Request Forgery (SSRF)
Vulnérabilités lors du téléchargement de fichiers
Mauvaise configuration de sécurité
Failles de logique métier
Risques OWASP Top 10
Ce que vous recevrez :
Un rapport de sécurité professionnel
Descriptions des vulnérabilités et niveaux de gravité
Preuves et étapes de reproduction
Évaluation de l’impact potentiel
recommandations de remédiation pratiques
Je combine des outils automatisés avec des tests manuels pour valider les constatations et réduire les faux positifs.
Veuillez me contacter avant de passer commande afin que nous nous mettions d’accord sur le périmètre de l’application, les exigences de test et le calendrier de livraison.
Les tests de sécurité ne sont effectués que sur des applications pour lesquelles vous disposez de l’autorisation appropriée.
Test d'applications:
Application Web
Technologie de développement:
.Net
•
Java
•
JavaScript
•
PHP
•
Python
Appareil:
PC
•
Linux
Traduction automatique
Que comprend votre service de test d'intrusion ?
J’associe scanning automatisé et test de sécurité manuel pour identifier et valider les vulnérabilités des applications web. Les tests peuvent couvrir le contrôle d’accès, IDOR, authentification, failles d’injection, XSS, SSRF, mauvaises configurations de sécurité et problèmes de logique métier, selon le périmètre convenu.
Vais-je recevoir un rapport de sécurité ?
Oui. Vous recevrez un rapport de sécurité documentant les constatations validées, la gravité, les preuves techniques, les étapes de reproduction, l’impact potentiel et les recommandations de remédiation, selon le package choisi.
Testez-vous des applications web authentifiées ?
Oui. Les tests authentifiés sont possibles lorsque des comptes de test et les accès nécessaires sont fournis. Veuillez me contacter avant de passer commande pour confirmer les exigences d’authentification et le périmètre des tests.
Que comprend une révision ?
Une révision couvre les corrections raisonnables du rapport ou la clarification des constatations et des recommandations existantes. Elle n’inclut pas un nouveau test d’intrusion, des cibles supplémentaires, un périmètre élargi ou un reteste après remédiation. Le reteste peut être organisé séparément.
Proposez-vous de nouveaux tests après la correction des vulnérabilités ?
Le reteste peut être organisé comme service distinct pour vérifier que les vulnérabilités signalées ont été correctement traitées. Veuillez me contacter pour discuter du périmètre et des tarifs.
De quoi avez-vous besoin avant de commencer l’évaluation ?
Veuillez fournir l’URL cible, le périmètre de test convenu, les détails techniques pertinents, les exigences d’authentification et toute restriction de test. Vous devez être propriétaire de l’application ou disposer d’une autorisation explicite pour la faire tester. Veuillez me contacter avant de passer commande pour confirmer le périmètre.