Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
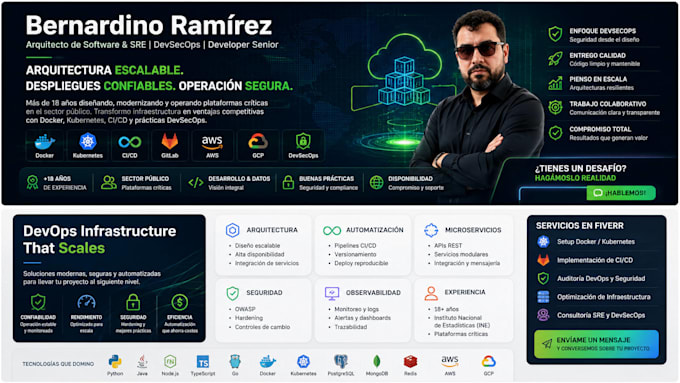
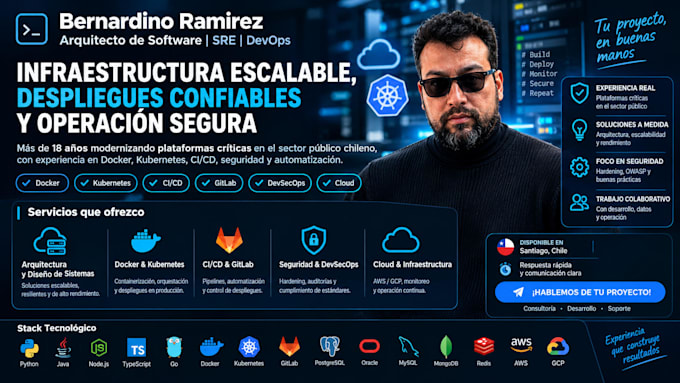
Architecte logiciel et SRE, Docker Kubernetes CI CD
En tant qu'architecte logiciel senior et SRE avec plus de 18 ans d'expérience, j'aide les équipes à sécuriser leur infrastructure et leurs pipelines de développement avant que les vulnérabilités ne deviennent des incidents.
Ce que je propose :
- Audits de sécurité des infrastructures cloud (AWS, GCP)
- Revue de la sécurité des pipelines CI/CD (GitLab, Docker, Kubernetes)
- Évaluation de l'IAM et du contrôle d'accès
- Renforcement de la gestion des conteneurs et des secrets
- Mise en place de la surveillance et des alertes pour les événements de sécurité
- Plans de remédiation concrets avec des priorités claires
J'ai une expérience pratique dans la sécurisation de plateformes de niveau production, y compris les pipelines GitLab CI/CD, l'intégration LDAP et les architectures de microservices conteneurisés. Mon objectif est de vous fournir une feuille de route claire et pratique pour réduire les risques sans ralentir votre rythme de livraison. Ensemble, rendons vos systèmes plus résilients.

Outils:
Docker
•
GitLab
•
Opsera
Frameworks:
Terraform
•
Ansible
Langage de programmation:
Bash
•
Java
•
JavaScript
•
Python
Expertise:
Débogage
•
Développement
•
Configuration
Traduction automatique
Avez-vous besoin d’accéder à mon environnement de production ?
Pour les audits, un accès en lecture seule suffit dans la plupart des cas. Pour les packages de remédiation pratique, je coordonnerai un accès sécurisé et temporaire conformément à vos politiques de sécurité et principes du moindre privilège.
Quels livrables vais-je recevoir ?
Un rapport détaillé comprenant les constatations, les niveaux de risque et les étapes de remédiation prioritaires. La formule premium inclut également des corrections pratiques et des appels de suivi pour examiner les résultats.