Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD



Traduction automatique
Vos agents IA peuvent accéder à Jira, GitLab, Slack et à vos bases de données. Pouvez-vous dire ce qu'ils ont fait aujourd'hui, et qui leur a demandé ?
Je crée des agents IA et des automatisations avec une couche de contrôle entre eux, afin que les agents ne détiennent jamais vos clés et que chaque action soit limitée, approuvée et enregistrée. Je gère cette configuration en production sur ma propre plateforme.
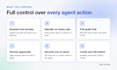
Ce que vous obtenez :
Compatible avec Claude, GPT, Gemini, n8n, clients MCP et vos outils de développement (Jira, GitLab, GitHub, Slack).
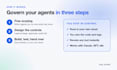
Comment ça fonctionne :
Hébergé sur votre propre cloud si nécessaire. Vous détenez tout le code et les logs.
Vous ne savez pas par où commencer ? Le package Basic est un audit de ce à quoi vos agents peuvent accéder aujourd'hui, avec un plan de correction.
AI and Compute infrastructure
Langues
Traduction automatique
Traduction automatique
Cela fonctionne-t-il avec les outils IA que nous utilisons déjà ?
Oui. La couche de contrôle se situe entre n'importe quel agent (Claude, GPT, Copilot, n8n ou clients MCP) et vos outils. Vous gardez vos agents et ajoutez un contrôle sur ce qu'ils peuvent faire.
Que comprend l’audit ?
Je vérifie quels agents vous utilisez, ce à quoi chacun peut accéder, où vivent les clés et ce qui est enregistré. Vous recevez un rapport écrit classant les risques, ainsi qu'un plan de correction que vous pouvez réaliser vous-même ou me confier.
Avez-vous besoin d'accéder à nos systèmes ?
Pour l'audit, une démonstration en partage d'écran ou un accès en lecture seule suffit. Pour les constructions, je travaille dans vos comptes avec un accès limité que vous pouvez révoquer à tout moment.
Où sont stockés les journaux d'audit ?
Dans votre propre base de données ou cloud, hors de portée de l'agent. Vous en êtes propriétaire et décidez de leur durée de conservation.
Cela ralentira-t-il nos agents ?
Pas de manière notable pour une utilisation normale. Seules les actions que vous marquez comme à haut risque attendent une approbation humaine.
Peut-il fonctionner sur notre propre cloud ?
Oui, c'est la configuration par défaut. Tout fonctionne dans votre compte cloud ou sur vos serveurs, et vous détenez tout le code et les logs.
S'agit-il d'une certification de conformité ?
Non. Je construis les contrôles techniques et la piste d'audit sur laquelle des cadres comme SOC 2 ou ISO 27001 se basent, mais je ne délivre pas de certifications.


