Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Avocate agréée aux États-Unis, intervention en cybersécurité et protection des données
Lorsqu'une violation de données survient, les retards et le non-respect des réglementations entraînent une responsabilité catastrophique, des amendes d'application et la destruction de la marque.
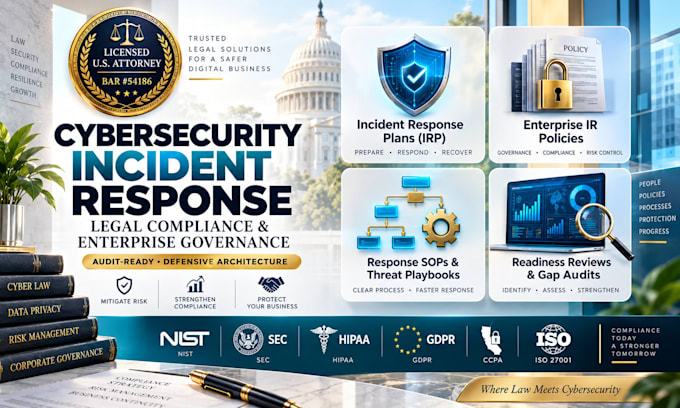
Je suis Carol Angela Clancy, avocate agréée aux États-Unis (Bar #54186). Je rédige des plans d'intervention en cybersécurité (IRPs) juridiquement contraignants et complets qui protègent les organisations en vertu des lois sur la vie privée nationales, fédérales et mondiales.
Ce que votre IRP comprend :
Les modèles préfabriqués échouent aux audits et exposent les dirigeants à une responsabilité directe. Obtenez un cadre vérifié, rédigé par un avocat, adapté à votre infrastructure technologique et à votre profil de risque.
Protégez votre organisation avant qu'un incident ne se produise. Passez votre commande dès aujourd'hui.
Domaine juridique:
Affaire (société)
Pays cible:
États-Unis
Veuillez noter qu'il n'y a pas de procédure de vérification pour ce service. Nous vous recommandons de contacter le freelance et de vérifier toutes les informations nécessaires avant de passer votre commande. Les freelances Pro de cette catégorie sont passés par un processus de vérification. En savoir plus ici.
Traduction automatique
Comment sont gérées les révisions ?
Les révisions sont soumises directement via la plateforme Fiverr dans la limite du package pour affiner les désignations techniques, les rôles de l'équipe interne et les arbres de gouvernance de reporting.
Comment adaptons-nous le plan à la technologie de notre entreprise ?
Après avoir passé votre commande, vous remplirez un questionnaire d'intégration détaillant votre structure d'entreprise, votre secteur, votre infrastructure existante, les types de données traitées et vos obligations de conformité.
Ce plan peut-il être fourni aux assureurs cyber et aux auditeurs de conformité ?
Oui. Ces documents sont rédigés pour satisfaire aux exigences strictes de souscription d'assurance cyber, aux audits de préparation SOC 2 Type II et aux demandes de diligence raisonnable des fournisseurs tiers.
Quelles normes réglementaires ce plan couvre-t-il ?
Selon votre juridiction opérationnelle, le plan s'aligne avec les règles de divulgation SEC, HIPAA/HITECH, GDPR, CCPA/CPRA, NYDFS 500, NIST SP 800-61 Rev. 2 et ISO/IEC 27035.
Pourquoi ai-je besoin d'un avocat agréé pour rédiger mon IRP plutôt qu'un consultant IT ?
Les équipes IT sécurisent les systèmes, mais ce sont les avocats qui vous protègent contre les pénalités légales, les actions en justice et l'application de la loi. Un plan juridiquement solide protège le privilège avocat-client, établit un protocole de chaîne de garde défendable et respecte les délais légaux spécifiques de divulgation en cas de violation.
