Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Cyber Essentials, Cyber Essentials Plus, ISO 27001, Tests d’applications web
Je passerai en revue vos politiques de sécurité par rapport à ISO/IEC 27001:2022, NIST CSF 2.0, les critères de services de confiance SOC 2 ou Cyber Essentials, selon l’objectif sur lequel vous travaillez, et je vous montrerai exactement ce qui manque, ce qui est trop vague pour être suivi et ce qu’il faut modifier.
Je peux revoir votre politique de cybersécurité, votre politique d’utilisation acceptable et votre plan de continuité d’activité (vérifié selon ISO 22301). Chaque document est examiné section par section, de la portée et de la responsabilité à l’accès, les correctifs, les sauvegardes, la gestion des incidents et la sécurité des fournisseurs.
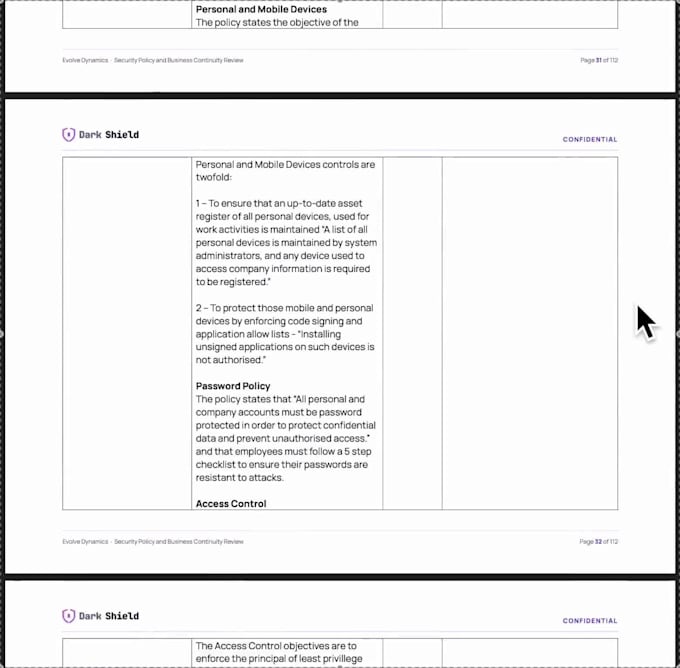
Vous recevrez un rapport écrit avec un bref résumé exécutif pour les administrateurs, puis un tableau pour chaque document indiquant ce qu’il dit, ce qui lui manque et une recommandation précise. Parmi les constats courants : absence de nom de responsable ou de date de révision, champ d’application excluant des appareils ou des services cloud, plans de continuité jamais testés, règles techniques trop vagues pour être appliquées, et des documents qui se contredisent.
C’est une bonne première étape avant un projet ISO 27001, un audit SOC 2, une évaluation Cyber Essentials, un appel d’offres ou un questionnaire de sécurité client.



Traduction automatique
Quel cadre dois-je choisir pour faire évaluer ma politique ?
Optez pour ce que votre client, votre appel d’offres ou votre auditeur vous demande. Pour vous guider, Cyber Essentials est courant pour les marchés publics et les contrats de chaîne d’approvisionnement au Royaume-Uni, ISO 27001 est la norme internationale. Si vous n’êtes pas sûr, nous déciderons lors de l’appel de découverte.
Cette revue de politique nous rendra-t-elle conformes / certifiés ?
Non. L’examen vérifie vos documents, pas le fonctionnement effectif des contrôles. Les certifications sont attribuées par un organisme de certification agréé. La revue prépare vos politiques à cette étape.
Pouvez-vous réécrire nos politiques avec les améliorations ?,
L’examen vous indique exactement ce qu’il faut modifier, avec une recommandation spécifique pour chaque écart, afin que votre équipe puisse effectuer les modifications. Si vous souhaitez que je réécrive les documents ou que je rédige ceux qui manquent, dites-le moi et je peux proposer un devis séparé.
Que se passe-t-il si certaines politiques nous manquent ?
C’est courant et il n’y a pas lieu de s’inquiéter. J’examinerai les politiques dont vous disposez et j’indiquerai les documents que votre cadre choisi attend et que vous ne possédez pas encore, afin que vous sachiez quoi écrire ensuite. Je peux apporter mon soutien pour rédiger les politiques manquantes.
Nos documents restent-ils confidentiels ?
Oui. Vos documents ne sont utilisés que pour votre revue et ne sont partagés avec personne. Envoyez-les via Fiverr plutôt que par e-mail, et je suis prêt à signer un NDA avant que quoi que ce soit ne soit partagé entre nous.